


امنیت شبکه (Network Security) چیست؟
امنیت شبکه یا Network Security مجموعهای از سیاستها، فرآیندها و فناوری هاست که برای حفاظت از زیرساخت شبکه، داده ها و ارتباطات دیجیتال در برابر دسترسی غیرمجاز، سوءاستفاده یا حملات سایبری استفاده میشود. هدف اصلی امنیت شبکه این است که اطمینان حاصل شود اطلاعات در حین انتقال در شبکه های داخلی یا اینترنت محرمانه، سالم و در دسترس باقی بمانند.
در محیط های سازمانی، شبکه شامل اجزایی مانند سرورها، روترها، سوئیچها، دستگاه های کاربری، دیتابیسها و سرویس های ابری است. اگر این زیرساختها به درستی محافظت نشوند، مهاجمان میتوانند به داده های حساس دسترسی پیدا کنند، ترافیک شبکه را شنود کنند یا حتی عملکرد سیستمها را مختل کنند. به همین دلیل، امنیت شبکه یکی از پایه های اصلی امنیت اطلاعات (Information Security) و بخشی مهم از امنیت سایبری (Cybersecurity) محسوب میشود.
تعریف امنیت شبکه
امنیت شبکه به مجموعهای از اقدامات فنی و مدیریتی گفته میشود که برای کنترل دسترسی به شبکه، محافظت از ترافیک داده ها و جلوگیری از نفوذ مهاجمان طراحی شدهاند. این اقدامات شامل استفاده از ابزارهایی مانند Firewall، سیستمهای تشخیص نفوذ (IDS)، سیستم های جلوگیری از نفوذ (IPS)، رمزنگاری و شبکه های خصوصی مجازی (VPN) است.
به بیان ساده، امنیت شبکه تلاش میکند مطمئن شود که:
- فقط کاربران و دستگاه های مجاز به شبکه دسترسی دارند
- داده ها در هنگام انتقال قابل شنود یا دستکاری نباشند
- فعالیت های مشکوک در شبکه شناسایی و متوقف شوند
در چارچوب امنیت اطلاعات، امنیت شبکه به حفظ سه اصل مهم CIA Triad کمک میکند:
- Confidentiality: جلوگیری از دسترسی غیرمجاز به اطلاعات
- Integrity: جلوگیری از تغییر یا تخریب داده ها
- Availability: اطمینان از در دسترس بودن سیستمها و خدمات شبکه
هدف اصلی Network Security در سازمانها
هدف اصلی Network Security در سازمانها محافظت از زیرساخت فناوری اطلاعات (IT Infrastructure) و جلوگیری از دسترسی غیرمجاز به منابع شبکه است. با گسترش استفاده از اینترنت، رایانش ابری و کار از راه دور، شبکه های سازمانی بیشتر از گذشته در معرض تهدیدات امنیتی قرار گرفتهاند.
مهم ترین اهداف امنیت شبکه شامل موارد زیر است:
- حفاظت از داده های سازمانی در برابر سرقت یا افشا
- جلوگیری از نفوذ مهاجمان به سیستمها و سرورها
- کنترل دسترسی کاربران به منابع مختلف شبکه
- پایش و تحلیل ترافیک شبکه برای شناسایی فعالیت های مشکوک
- حفظ پایداری و عملکرد شبکه در برابر حملات مخرب
در بسیاری از سازمانها، تیم های امنیتی و مدیران شبکه با همکاری یکدیگر تلاش میکنند تا با استفاده از سیاست های امنیتی، ابزارهای نظارتی و مدیریت دسترسی سطح امنیت شبکه را افزایش دهند.
اجزای اصلی امنیت شبکه
برای ایجاد یک شبکه امن، مجموعهای از فناوریها و مکانیزمها در کنار هم استفاده میشوند. این اجزا هر کدام وظیفه مشخصی در محافظت از زیرساخت شبکه دارند.
مهم ترین اجزای امنیت شبکه عبارتاند از:
کنترل دسترسی (Access Control)
این مکانیزم تعیین میکند چه کاربر یا دستگاهی میتواند به شبکه یا منابع خاصی دسترسی داشته باشد. استفاده از احراز هویت و سیاست های دسترسی باعث جلوگیری از ورود کاربران غیرمجاز میشود.
تقسیم بندی شبکه (Network Segmentation)
در این روش، شبکه به بخش های کوچک تر تقسیم میشود تا در صورت نفوذ به یک بخش، مهاجم نتواند به تمام شبکه دسترسی پیدا کند.
پایش و مانیتورینگ شبکه (Network Monitoring)
ابزارهای نظارتی ترافیک شبکه را بررسی میکنند تا رفتارهای غیرعادی یا حملات احتمالی شناسایی شوند.
رمزنگاری دادهها (Encryption)
برای محافظت از اطلاعات در حال انتقال از تکنیک های رمزنگاری استفاده میشود تا حتی در صورت شنود، داده ها قابل خواندن نباشند.
مدیریت دستگاه ها و تجهیزات شبکه
روترها، سوئیچها و سرورها باید به طور مداوم به روزرسانی و پیکربندی شوند تا از آسیب پذیری های امنیتی جلوگیری شود.
تهدیدهای رایج در امنیت شبکه
شبکه های کامپیوتری همواره هدف انواع مختلفی از حملات قرار میگیرند. مهاجمان تلاش میکنند با استفاده از ضعف های امنیتی، به شبکه نفوذ کرده و اطلاعات حساس را سرقت یا سیستمها را مختل کنند.
برخی از مهم ترین تهدیدهای امنیت شبکه عبارتاند از:
حمله DDoS (Distributed Denial of Service)
در این نوع حمله، مهاجمان با ارسال حجم بسیار زیادی از ترافیک به سرور یا شبکه، باعث از کار افتادن سرویسها میشوند.
Man-in-the-Middle Attack
در این حمله، مهاجم بین دو طرف ارتباط قرار میگیرد و میتواند داده های رد و بدل شده را شنود یا تغییر دهد.
Packet Sniffing
در این روش، مهاجم ترافیک شبکه را شنود میکند تا اطلاعات حساسی مانند نام کاربری یا رمز عبور را به دست آورد.
Network Intrusion
نفوذگران با استفاده از آسیب پذیری های نرم افزاری یا پیکربندی اشتباه سیستمها به شبکه دسترسی پیدا میکنند.
Port Scanning
مهاجمان با اسکن پورت های شبکه تلاش میکنند سرویس های فعال را شناسایی کرده و نقاط ضعف احتمالی را پیدا کنند.
ابزارها و فناوری های امنیت شبکه
برای محافظت از شبکه در برابر تهدیدات مختلف، سازمانها از ابزارها و فناوری های امنیتی متعددی استفاده میکنند. این ابزارها به شناسایی، جلوگیری و مدیریت تهدیدات کمک میکنند.
Firewall
فایروال یکی از مهم ترین ابزارهای امنیت شبکه است که ترافیک ورودی و خروجی شبکه را بر اساس قوانین مشخص کنترل میکند.
IDS و IPS
- IDS (Intrusion Detection System) برای شناسایی فعالیت های مشکوک در شبکه استفاده میشود.
- IPS (Intrusion Prevention System) علاوه بر شناسایی، میتواند حملات را به صورت خودکار متوقف کند.
VPN (Virtual Private Network)
شبکه خصوصی مجازی ارتباطی امن و رمزنگاری شده بین کاربران و شبکه سازمان ایجاد میکند و برای کار از راه دور بسیار کاربردی است.
Network Access Control (NAC)
این فناوری بررسی میکند که چه دستگاه هایی اجازه اتصال به شبکه را دارند و آیا از نظر امنیتی قابل اعتماد هستند یا خیر.
سیستم های مانیتورینگ شبکه
این ابزارها ترافیک شبکه را تحلیل کرده و در صورت مشاهده رفتار غیرعادی، هشدارهای امنیتی ارسال میکنند.
استفاده ترکیبی از این فناوریها به سازمانها کمک میکند تا یک لایه دفاعی چند سطحی در برابر تهدیدات شبکه ایجاد کنند و از زیرساخت های دیجیتال خود محافظت نمایند.
در بسیاری از سازمانها، تنها نصب چند ابزار امنیتی برای محافظت از زیرساخت کافی نیست؛ بلکه نیاز به یک رویکرد جامع برای مدیریت تهدیدات، کنترل دسترسیها و پایش مداوم شبکه وجود دارد. به همین دلیل بسیاری از شرکت ها از خدمات امنیت شبکه استفاده میکنند تا بتوانند از سرورها، روترها، سوییچ ها، پایگاه های داده و ارتباطات داخلی خود در برابر حملات سایبری و دسترسی های غیرمجاز محافظت کنند. این خدمات معمولاً شامل پیاده سازی فایروال، سیستم های تشخیص و جلوگیری از نفوذ (IDS/IPS)، رمزنگاری ارتباطات و مانیتورینگ مداوم ترافیک شبکه است.
امنیت سایبری (Cybersecurity) چیست؟
امنیت سایبری یا Cybersecurity به مجموعه اقدامات، فرآیندها و فناوری هایی گفته میشود که هدفشان حفاظت از دارایی های دیجیتال در برابر حملات و سوءاستفاده در فضای سایبری است. فضای سایبری فقط به «اینترنت» محدود نمیشود؛ بلکه شامل شبکهها، وب سایتها، اپلیکیشنها، رایانش ابری، دستگاه های کاربران (Endpointها) و حتی روش های تعامل افراد با سیستم هاست.
در عمل، امنیت سایبری تلاش میکند اطمینان دهد که:
- افراد و سیستم های مجاز میتوانند به منابع دسترسی داشته باشند،
- دادهها در برابر دسترسی غیرمجاز و تغییر مخرب محافظت میشوند،
- سرویسها در برابر اختلال (قطع شدن یا کندی شدید) مقاوم می مانند،
- و رخدادهای امنیتی سریع شناسایی و مدیریت میشوند.
امنیت سایبری معمولاً با حوزه های دیگر مثل Information Security هم پوشانی دارد، اما تمرکزش بیشتر روی تهدیدهای دیجیتال و چرخه حمله/دفاع در دنیای آنلاین است.
تعریف امنیت سایبری
امنیت سایبری یعنی مدیریت ریسک های مربوط به امنیت در سیستم های کامپیوتری و ارتباطات دیجیتال؛ از سطح شبکه و زیرساخت فناوری اطلاعات (IT Infrastructure) گرفته تا سطح نقطه پایانی (Endpoint Security) و اپلیکیشن.
برای اینکه یک تعریف دقیق تر داشته باشیم، میتوان امنیت سایبری را به این اصول متصل کرد (در امتداد CIA Triad):
- محرمانگی: جلوگیری از افشای اطلاعات حساس
- یکپارچگی: جلوگیری از دستکاری یا تخریب دادهها
- دسترس پذیری: جلوگیری از حملاتی که باعث از کار افتادن سیستمها میشوند
در این چارچوب، امنیت سایبری فقط «ابزار» نیست؛ شامل پروتکلها، کنترل دسترسی، آموزش کاربران، مدیریت رخداد، نظارت و استانداردها هم میشود. به همین دلیل، نقش تیم امنیتی و متخصصان مثل Cybersecurity Analyst بسیار پررنگ است.
حوزه های مختلف Cybersecurity
امنیت سایبری از بخش های متعددی تشکیل میشود که هر کدام بخشی از سیستم های دیجیتال را پوشش میدهند. مهم ترین حوزهها عبارتاند از:
- Endpoint Security (امنیت نقطه پایانی)
- تمرکز بر سیستم های کاربر مانند لپ تاپ/موبایل/PC
- شامل محافظت در برابر بدافزار، کنترل دسترسی و کاهش سطح آسیب پذیریها
- Network Security (در ارتباط نزدیک با امنیت شبکه)
- محافظت از ترافیک و ارتباطات در شبکه های داخلی و عمومی
- استفاده از فناوری هایی مثل Firewall و IDS/IPS (که در لایه های دفاعی سایبری هم نقش دارند)
- Application Security (امنیت اپلیکیشن)
- بررسی و کاهش آسیب پذیریها در وب اپها، APIها و نرم افزارها
- هدف: جلوگیری از نفوذ از طریق باگها و خطاهای طراحی/پیاده سازی
- Cloud Security (امنیت ابری)
- محافظت از سرویسها و داده هایی که روی Cloud Computing میزبانی میشوند
- موضوعاتی مثل کنترل دسترسی، پیکربندی امن و حفاظت از دادهها در محیط ابری
- Identity & Access Management (مدیریت هویت و دسترسی)
- تضمین اینکه فقط کاربران مجاز (و نه مهاجمان) به منابع برسند
- استفاده از MFA (احراز هویت چندعاملی) و اصول حداقل دسترسی
- Data Protection (حفاظت از دادهها)
- حفاظت از اطلاعات حساس در حالت انتقال و ذخیره سازی (مثلاً با Encryption)
- کنترل دسترسی، دسته بندی دادهها و جلوگیری از Data Breach
- Security Monitoring & Response (پایش و واکنش امنیتی)
- شناسایی رخدادها با سیستم هایی مثل SIEM
- تحلیل لاگها و اقدام به موقع توسط تیمها (اغلب در چارچوب SOC – Security Operations Center)
مهم ترین تهدیدهای سایبری
تهدیدهای سایبری معمولاً از طریق روش های مختلفی انجام میشوند و هدفشان میتواند سرقت اطلاعات، تخریب سیستم، اخلال در سرویس یا کسب دسترسی غیرمجاز باشد. نمونه های رایج:
- Malware (بدافزار): نرم افزارهای مخرب برای نفوذ، جاسوسی یا آسیب به سیستمها
- Ransomware (باج افزار): قفل کردن یا رمزگذاری دادهها و گروکشی برای بازپس گیری
- Phishing (فیشینگ): فریب کاربر برای وارد کردن اطلاعات حساس (مثل رمز عبور یا داده های حساب)
- Social Engineering (مهندسی اجتماعی): استفاده از رفتار انسانی و سوءاستفاده از خطاهای انسانی (Human Error) برای دسترسی به سیستمها
- Zero-Day Attack (حمله روز صفر): بهره برداری از آسیب پذیریای که هنوز به طور کامل شناخته/وصله نشده است
- Data Breach (نقض داده): افشای اطلاعات حساس به علت نفوذ یا خطای امنیتی
در بسیاری از رخدادها، مهاجمان از ترکیب چند روش استفاده میکنند؛ مثلاً با Phishing شروع میکنند، سپس با بدافزار یا سرقت اعتبارنامهها به سیستم نفوذ میکنند و در نهایت به سراغ داده های حساس می روند.
ابزارها و راهکارهای امنیت سایبری
برای مقابله با تهدیدهای بالا، سازمانها از مجموعهای از کنترلها و ابزارها استفاده میکنند:
- Antivirus / Anti-malware (ضد ویروس/ضد بدافزار): شناسایی و حذف بدافزارها در Endpointها
- MFA (Multi-Factor Authentication): کاهش احتمال ورود مهاجم با استفاده از رمز یا اطلاعات لو رفته
- Encryption (رمزنگاری): محافظت از دادهها در برابر خوانده شدن توسط افراد غیرمجاز
- SIEM (Security Information and Event Management): جمع آوری و تحلیل رویدادها برای شناسایی الگوهای حمله
- SOC (Security Operations Center): فرآیند عملیاتی پایش، تحلیل و مدیریت رخدادها
- Endpoint Protection: راهکارهای جامع تر برای حفاظت از دستگاهها و کاربران
- Access Controls & Policies (کنترل های دسترسی و سیاستها): اجرای قوانین دسترسی و کاهش سطح حمله با اصول مناسب
در کنار این ابزارها، راهکارهای مدیریتی هم ضروریاند؛ مثل مدیریت ریسک، آموزش کاربران و تدوین فرآیندهای پاسخ به رخداد. چون در دنیای واقعی، امنیت سایبری فقط «فنی» نیست به رفتار انسانها و سیاست های سازمان هم وابسته است.
نقش امنیت سایبری در حفاظت از دادهها و سیستمها
امنیت سایبری نقش کلیدی دارد چون هدف اصلیاش حفاظت از سیستمها و مهم تر از آن حفاظت از داده های ارزشمند سازمان است. دادهها معمولاً دارایی حیاتی محسوب میشوند و شامل اطلاعات مالی، اطلاعات مشتریان، مالکیت فکری، داده های عملیاتی و… هستند.
امنیت سایبری این حفاظت را از چند مسیر عملی میکند:
- کاهش احتمال نفوذ
- با کنترل دسترسی، MFA، به روزرسانیها و سخت سازی سیستمها
- شناسایی رخداد و حمله
- با پایش و تحلیل رویدادها (مثل SIEM)، و استفاده از روش های تشخیص رفتاری
- محدودسازی اثر حمله
- با تفکیک دسترسیها و کاهش سطح دسترسی کاربران/سرویسها
- جلوگیری از اینکه یک نفوذ کوچک به یک Data Breach بزرگ تبدیل شود
- حفظ تداوم سرویس
- در برابر حملاتی مثل اخلال در دسترسی یا تهدیدهای مربوط به دسترس پذیری
- هرچند جزئیات معمولاً در بخش مقایسه با امنیت شبکه بیشتر روشن میشود، اما اصل ماجرا این است که امنیت سایبری به «ادامه کار سیستم» هم اهمیت میدهد.
به طور خلاصه، امنیت سایبری یک چتر دفاعی است که از لحظه «دسترسی»، «حملات»، «نفوذ» تا «حفظ دادهها و بازگشت به حالت عادی» را پوشش میدهد و کمک میکند سازمانها در برابر تهدیدات در Cyberspace پایدار و قابل اعتماد بمانند.
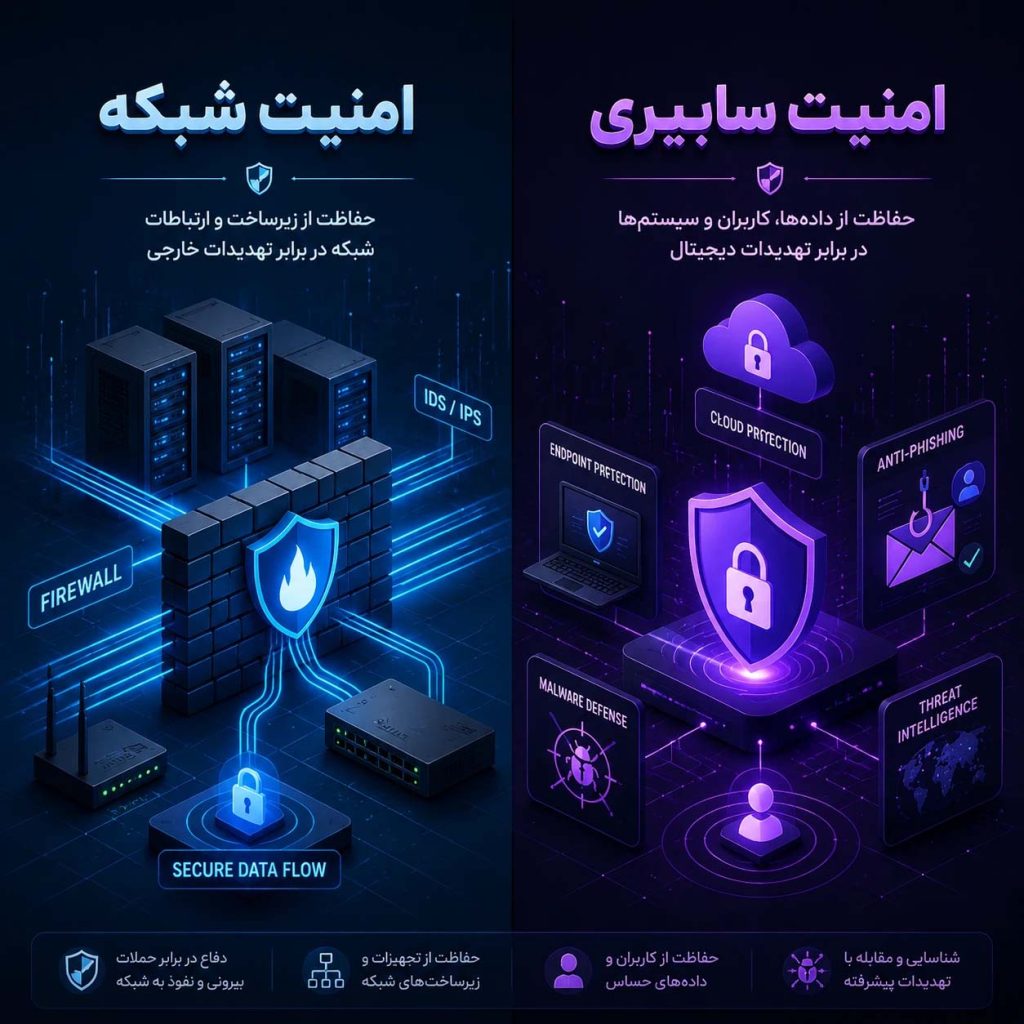
تفاوت امنیت شبکه با امنیت سایبری
اگرچه بسیاری از افراد امنیت شبکه (Network Security) و امنیت سایبری (Cybersecurity) را یک مفهوم واحد در نظر میگیرند، اما در واقع این دو حوزه از نظر دامنه، نوع تهدیدها، ابزارها و رویکردهای امنیتی تفاوت هایی دارند.
امنیت شبکه بیشتر بر حفاظت از زیرساخت شبکه و ترافیک دادهها تمرکز دارد، در حالی که امنیت سایبری حوزه گسترده تری است که کل فضای دیجیتال شامل سیستمها، اپلیکیشنها، دادهها، کاربران و سرویس های آنلاین را در بر میگیرد. به همین دلیل در بسیاری از سازمانها، Network Security به عنوان بخشی از استراتژی جامع Cybersecurity در نظر گرفته میشود.
در ادامه مهم ترین تفاوت های این دو حوزه بررسی میشود.
تفاوت در دامنه و محدوده حفاظت
مهم ترین تفاوت بین امنیت شبکه و امنیت سایبری در دامنه یا Scope محافظت است.
امنیت شبکه تمرکز اصلی خود را بر محافظت از زیرساخت شبکه (Network Infrastructure) مانند روترها، سوئیچها، سرورها و ترافیک دادهها قرار میدهد. هدف آن جلوگیری از دسترسی غیرمجاز به شبکه و کنترل ارتباطات میان دستگاهها در شبکه های داخلی یا سازمانی است.
در مقابل، امنیت سایبری دامنه گسترده تری دارد و علاوه بر شبکه، شامل موارد زیر نیز میشود:
- سیستمها و سرورها
- اپلیکیشنها و وب سایتها
- دستگاه های کاربری (Endpointها)
- داده های دیجیتال
- سرویس های Cloud Computing
- هویت کاربران و دسترسیها
به بیان ساده، Network Security روی “شبکه” تمرکز دارد، اما Cybersecurity کل اکوسیستم دیجیتال سازمان را پوشش میدهد.
تفاوت در نوع تهدیدها
نوع تهدیدهایی که در این دو حوزه بررسی میشوند نیز تا حدی متفاوت است.
در امنیت شبکه تمرکز بیشتر روی حملاتی است که مستقیماً زیرساخت شبکه یا ترافیک آن را هدف قرار میدهند. نمونه هایی از این تهدیدها عبارتاند از:
- DDoS Attack برای مختل کردن سرویس های شبکه
- Packet Sniffing برای شنود ترافیک شبکه
- Man‑in‑the‑Middle Attack برای دستکاری ارتباطات
- Network Intrusion از طریق پورتها یا آسیب پذیری های شبکه
در مقابل، امنیت سایبری با طیف گسترده تری از تهدیدها سروکار دارد که ممکن است از طریق شبکه، اپلیکیشن، ایمیل یا حتی رفتار کاربران رخ دهند. برخی از مهم ترین تهدیدهای سایبری عبارتاند از:
- Malware و Ransomware
- Phishing و مهندسی اجتماعی
- Data Breach و سرقت اطلاعات
- سوءاستفاده از آسیب پذیری های نرم افزار یا سیستمها
به همین دلیل، امنیت سایبری علاوه بر تهدیدهای فنی، خطاهای انسانی و رفتار کاربران را نیز در نظر میگیرد.
تفاوت در فناوریها و ابزارهای امنیتی
ابزارها و فناوری هایی که در هر حوزه استفاده میشوند نیز تا حدی متفاوت هستند، زیرا هدف محافظتی آنها متفاوت است.
در امنیت شبکه تمرکز روی ابزارهایی است که ترافیک شبکه را کنترل و پایش میکنند. مهم ترین ابزارهای این حوزه شامل موارد زیر است:
- Firewall برای کنترل ترافیک ورودی و خروجی
- IDS/IPS برای تشخیص و جلوگیری از نفوذ
- VPN برای ایجاد ارتباط امن در شبکه
- Network Access Control (NAC) برای مدیریت دسترسی دستگاهها به شبکه
اما در امنیت سایبری ابزارها گسترده ترهستند ولایه های مختلف سیستم را پوشش میدهند، مانند:
- Antivirus و Anti‑Malware برای محافظت از Endpointها
- SIEM برای تحلیل رویدادهای امنیتی
- MFA (احراز هویت چندعاملی) برای افزایش امنیت دسترسی
- ابزارهای Endpoint Protection و Data Protection
در واقع، ابزارهای امنیت شبکه معمولاً بخشی از مجموعه ابزارهای امنیت سایبری محسوب میشوند.
تفاوت در محیط های محافظت شده (شبکه داخلی در مقابل فضای سایبری)
یکی دیگر از تفاوت های مهم این دو حوزه مربوط به محیطی است که از آن محافظت میشود.
امنیت شبکه بیشتر بر حفاظت از شبکه های داخلی سازمان (Internal Network) تمرکز دارد. این شبکهها شامل زیرساخت های داخلی سازمان مانند سرورها، سیستم های کاربران، دیتابیسها و تجهیزات شبکه هستند. هدف این است که از نفوذ مهاجمان به این محیط کنترل شده جلوگیری شود.
در مقابل، امنیت سایبری تمرکز خود را روی کل فضای سایبری (Cyberspace) قرار میدهد. این فضا شامل موارد زیر است:
- اینترنت
- سرویس های ابری
- سیستم های متصل به اینترنت
- اپلیکیشن های آنلاین
- کاربران دورکار (Remote Work)
با گسترش فناوری هایی مانند Cloud Computing و کار از راه دور، مرزهای شبکه سازمانی کم رنگ تر شدهاند و همین موضوع باعث شده نقش امنیت سایبری در محافظت از محیط های دیجیتال اهمیت بیشتری پیدا کند.
تفاوت در رویکرد مدیریت امنیت
تفاوت دیگر این دو حوزه به رویکرد مدیریتی و استراتژی امنیتی مربوط میشود.
در امنیت شبکه تمرکز بیشتر بر پیکربندی، مدیریت و نظارت بر تجهیزات شبکه است. مدیران شبکه (Network Administrator) معمولاً مسئول پیاده سازی سیاست های امنیتی در سطح شبکه هستند، مانند:
- تعریف قوانین فایروال
- مدیریت دسترسی شبکه
- مانیتورینگ ترافیک
- جلوگیری از نفوذ در سطح شبکه
اما در امنیت سایبری رویکرد گسترده تر و استراتژیک تر است. این حوزه علاوه بر فناوری، شامل موارد زیر نیز میشود:
- مدیریت ریسک امنیتی
- سیاستها و استانداردهای امنیتی مانند ISO/IEC 27001 و NIST Cybersecurity Framework
- آموزش کاربران و کارکنان
- مدیریت رخدادهای امنیتی و پاسخ به حملات
در این سطح، تیم های تخصصی مانند Security Team و Cybersecurity Analyst نقش مهمی در تحلیل تهدیدها، پایش سیستمها و مدیریت رخدادهای امنیتی دارند.
ارتباط امنیت شبکه با امنیت سایبری
امنیت شبکه و امنیت سایبری دو مفهوم نزدیک به هم در حوزه امنیت اطلاعات (Information Security) هستند و در بسیاری از منابع به صورت مکمل یکدیگر معرفی میشوند. در واقع، هر دو با هدف حفاظت از دادهها، سیستمها و زیرساخت فناوری اطلاعات (IT Infrastructure) در برابر تهدیدها و حملات طراحی شدهاند.
با این حال، تفاوت در دامنه و رویکرد این دو حوزه باعث شده است که در معماری های امنیتی مدرن، Network Security به عنوان یکی از اجزای کلیدی Cybersecurity در نظر گرفته شود. امنیت شبکه بیشتر بر حفاظت از زیرساخت ارتباطی و ترافیک دادهها تمرکز دارد، در حالی که امنیت سایبری به شکل گسترده تر کل اکوسیستم دیجیتال سازمان را شامل میشود؛ از شبکه و سیستمها گرفته تا کاربران، اپلیکیشنها و سرویس های ابری.
به همین دلیل، در یک استراتژی امنیتی مؤثر، این دو حوزه به صورت لایه های مکمل در یک مدل دفاع چندلایه عمل میکنند.
آیا امنیت شبکه بخشی از امنیت سایبری است؟
در اغلب چارچوب های امنیتی مانند NIST Cybersecurity Framework، امنیت شبکه به عنوان زیرمجموعهای از امنیت سایبری شناخته میشود. دلیل این موضوع آن است که بسیاری از حملات سایبری از طریق شبکه وارد سیستمها میشوند و کنترل امنیتی در این لایه نقش بسیار مهمی در جلوگیری از نفوذ دارد.
برای مثال، زمانی که یک مهاجم قصد دسترسی غیرمجاز به سیستم های سازمان را دارد، معمولاً ابتدا باید از شبکه سازمانی عبور کند. در این مرحله ابزارهای Network Security مانند موارد زیر نقش حیاتی دارند:
- Firewall برای کنترل ترافیک ورودی و خروجی
- IDS/IPS برای شناسایی و جلوگیری از نفوذ
- VPN برای ایجاد ارتباط امن میان کاربران و شبکه سازمان
- Network Monitoring برای تحلیل رفتار ترافیک شبکه
اگر این لایه امنیتی به درستی پیاده سازی شود، بسیاری از حملات قبل از رسیدن به سیستمها یا داده های حساس متوقف میشوند. به همین دلیل امنیت شبکه به عنوان یکی از اولین خطوط دفاعی در امنیت سایبری شناخته میشود.
نقش Network Security در استراتژی Cybersecurity
در یک استراتژی جامع امنیت سایبری، امنیت شبکه نقش مهمی در ایجاد یک ساختار دفاعی چندلایه دارد. این رویکرد به این معناست که سازمانها تنها به یک ابزار یا یک لایه امنیتی تکیه نمیکنند، بلکه از مجموعهای از کنترلها در سطوح مختلف استفاده میکنند.
در این چارچوب، Network Security وظایف مهمی را بر عهده دارد، از جمله:
- کنترل و مدیریت ترافیک شبکه برای جلوگیری از دسترسی های غیرمجاز
- شناسایی رفتارهای مشکوک در شبکه که ممکن است نشانه یک حمله سایبری باشد
- ایزوله سازی بخش های مختلف شبکه برای محدود کردن گسترش حملات
- ایجاد ارتباط امن برای کاربران و کارکنانی که از راه دور (Remote Work) به سیستم های سازمان متصل میشوند
همچنین امنیت شبکه با سیستم های امنیتی دیگر مانند SIEM یا راهکارهای Endpoint Security ارتباط نزدیکی دارد. برای مثال، داده های مربوط به ترافیک شبکه میتوانند در سیستم های SIEM تحلیل شوند تا الگوهای حمله یا فعالیت های مشکوک سریع تر شناسایی شوند.
در نتیجه، امنیت شبکه به عنوان یک لایه حیاتی در معماری Cybersecurity عمل میکند و به سازمانها کمک میکند تا تهدیدها را در مراحل اولیه شناسایی و کنترل کنند.
چرا سازمانها به هر دو نوع امنیت نیاز دارند؟
در دنیای دیجیتال امروزی، سازمانها با طیف گستردهای از تهدیدها مواجه هستند که میتوانند شبکه، سیستمها، دادهها و حتی کاربران را هدف قرار دهند. به همین دلیل تکیه بر یک رویکرد امنیتی محدود کافی نیست.
امنیت شبکه کمک میکند زیرساخت ارتباطی سازمان در برابر حملاتی مانند DDoS Attack، نفوذ به شبکه یا شنود ترافیک محافظت شود. این موضوع برای حفظ دسترس پذیری سرویسها و جلوگیری از اختلال در فعالیت های سازمانی بسیار حیاتی است.
در مقابل، امنیت سایبری بر محافظت از دارایی های دیجیتال در سطحی گسترده تر تمرکز دارد. این حوزه تهدیدهایی مانند Malware، Ransomware، Phishing و Data Breach را مدیریت میکند و علاوه بر فناوری، به مدیریت هویت کاربران، حفاظت از دادهها (Data Protection) و آموزش کارکنان نیز توجه دارد.
در عمل، بسیاری از حملات سایبری ترکیبی هستند؛ یعنی ممکن است یک حمله از طریق ایمیل فیشینگ شروع شود، سپس با نصب بدافزار به سیستم نفوذ کند و در نهایت از طریق شبکه داخلی گسترش پیدا کند. در چنین شرایطی، تنها زمانی میتوان از سیستمها و دادهها به طور مؤثر محافظت کرد که امنیت شبکه و امنیت سایبری به صورت همزمان و هماهنگ پیاده سازی شوند.
به همین دلیل سازمان های مدرن تلاش میکنند یک چارچوب امنیتی یکپارچه ایجاد کنند که در آن Network Security، Endpoint Security، Data Protection و مدیریت دسترسی به صورت هماهنگ عمل کنند و از دارایی های دیجیتال در برابر تهدیدهای پیچیده محافظت کنند.
نمونه هایی از حملات شبکه و حملات سایبری
در دنیای فناوری اطلاعات، تهدیدهای امنیتی میتوانند از مسیرهای مختلفی وارد سیستم های سازمانی شوند. برخی از این حملات مستقیماً زیرساخت شبکه را هدف قرار میدهند، در حالی که برخی دیگر بر سیستمها، دادهها یا کاربران تمرکز دارند. به همین دلیل شناخت نمونه های رایج از حملات شبکه و حملات سایبری به سازمانها کمک میکند تا استراتژی های دفاعی مؤثرتری در چارچوب Cybersecurity و Network Security پیاده سازی کنند.
در ادامه با مهم ترین نمونه های این حملات و تأثیر آنها آشنا میشویم.
نمونه حملات مرتبط با امنیت شبکه
حملات مرتبط با امنیت شبکه (Network Security) معمولاً زیرساخت ارتباطی و ترافیک دادهها را هدف قرار میدهند. هدف مهاجمان در این نوع حملات معمولاً اختلال در سرویسها، شنود اطلاعات یا نفوذ به شبکه داخلی است.
برخی از رایج ترین حملات شبکه عبارتاند از:
حمله DDoS (Distributed Denial of Service)
در این نوع حمله، مهاجم با ارسال حجم عظیمی از درخواستها به یک سرور یا شبکه، باعث میشود منابع سیستم اشغال شده و سرویس از دسترس خارج شود. این حملات اغلب وب سایتها، سرویس های آنلاین و زیرساخت های اینترنتی را هدف قرار میدهند و میتوانند دسترس پذیری سرویسها را مختل کنند.
Man-in-the-Middle (MITM)
در این حمله، مهاجم بین دو طرف ارتباط قرار میگیرد و میتواند داده های در حال انتقال را شنود، تغییر یا سرقت کند. این حمله معمولاً در شبکه های ناامن یا در صورت عدم استفاده از ارتباطات رمزنگاری شده رخ میدهد.
Packet Sniffing
در این روش، مهاجم با استفاده از ابزارهای خاص ترافیک شبکه را تحلیل میکند تا اطلاعات حساس مانند نام کاربری، رمز عبور یا داده های محرمانه را به دست آورد. اگر دادهها رمزنگاری نشده باشند، احتمال موفقیت این حمله افزایش می یابد.
Network Intrusion
در این نوع حمله، مهاجم از طریق آسیب پذیری های موجود در تجهیزات شبکه مانند روترها، سوئیچها یا سرورها وارد شبکه داخلی سازمان میشود. در این مرحله ابزارهایی مانند Firewall و IDS/IPS نقش مهمی در تشخیص و جلوگیری از نفوذ دارند.
نمونه حملات مرتبط با امنیت سایبری
حملات مرتبط با امنیت سایبری معمولاً دامنه گسترده تری دارند و ممکن است سیستمها، اپلیکیشنها، دادهها یا حتی کاربران را هدف قرار دهند. این حملات اغلب از طریق اینترنت یا فضای دیجیتال انجام میشوند.
برخی از مهم ترین نمونه های این حملات عبارتاند از:
Malware (بدافزار)
بدافزارها نرم افزارهای مخربی هستند که برای نفوذ به سیستمها، سرقت اطلاعات یا تخریب دادهها طراحی شدهاند. انواع مختلفی از بدافزارها وجود دارد، از جمله ویروسها، تروجانها و جاسوس افزارها.
Ransomware (باج افزار)
در این نوع حمله، داده های سیستم قربانی رمزگذاری میشوند و مهاجم در ازای بازگرداندن دسترسی به اطلاعات، درخواست پرداخت باج میکند. این حملات در سال های اخیر یکی از بزرگ ترین تهدیدهای امنیت سایبری برای سازمانها محسوب میشوند.
Phishing (فیشینگ)
در حملات فیشینگ، مهاجمان با استفاده از ایمیلها یا وب سایت های جعلی تلاش میکنند کاربران را فریب دهند تا اطلاعات حساس مانند رمز عبور، اطلاعات بانکی یا داده های سازمانی را وارد کنند. این نوع حمله اغلب از خطای انسانی سوءاستفاده میکند.
Data Breach (نقض داده)
در این حالت، مهاجمان به پایگاه های داده یا سیستم های سازمانی دسترسی پیدا میکنند و اطلاعات حساس مانند داده های مشتریان، اطلاعات مالی یا اسناد محرمانه را سرقت میکنند. این حملات میتوانند آسیب جدی به اعتبار سازمان وارد کنند.
تأثیر این حملات بر سازمانها و کاربران
حملات شبکه و حملات سایبری میتوانند پیامدهای جدی برای سازمانها، کسب وکارها و کاربران داشته باشند. شدت این تأثیرات به نوع حمله، سطح دسترسی مهاجم و میزان آمادگی سیستم های امنیتی بستگی دارد.
برخی از مهم ترین پیامدهای این حملات عبارتاند از:
از دست رفتن داده های حساس
در صورت وقوع Data Breach یا نفوذ موفق، اطلاعات مهم مانند داده های مشتریان، اطلاعات مالی یا مالکیت فکری سازمان ممکن است به سرقت برود.
اختلال در سرویسها و عملیات سازمانی
حملاتی مانند DDoS میتوانند باعث از کار افتادن وب سایتها، سرویس های آنلاین یا زیرساخت های فناوری اطلاعات شوند. این موضوع ممکن است فعالیت های تجاری سازمان را به طور کامل مختل کند.
زیان مالی
پرداخت باج در حملات Ransomware، هزینه های بازیابی سیستمها، جریمه های قانونی و کاهش درآمد از جمله خسارت های مالی رایج ناشی از حملات سایبری هستند.
آسیب به اعتبار و اعتماد کاربران
وقوع یک حمله سایبری میتواند اعتماد مشتریان و کاربران را نسبت به یک سازمان کاهش دهد. در بسیاری از موارد، بازیابی این اعتماد بسیار دشوار و زمان بر است.
به همین دلیل سازمانها باید با استفاده از ترکیبی از Network Security، Cybersecurity، Data Protection و سیستم های پایش امنیتی مانند SIEM، یک رویکرد امنیتی جامع ایجاد کنند تا بتوانند تهدیدها را سریع تر شناسایی کرده و از دارایی های دیجیتال خود محافظت کنند.
چرا امنیت شبکه و امنیت سایبری برای سازمانها مهم است؟
امروزه تقریباً تمام فرآیندهای سازمانی به زیرساخت های فناوری اطلاعات، شبکه های ارتباطی و سیستم های دیجیتال وابسته هستند. از مدیریت داده های مشتریان گرفته تا انجام تراکنش های مالی و ارائه خدمات آنلاین، همگی در بستر شبکه و اینترنت انجام میشوند. در چنین شرایطی، هرگونه ضعف در امنیت شبکه (Network Security) یا امنیت سایبری (Cybersecurity) میتواند سازمان را در معرض تهدیدهایی مانند نفوذ، سرقت اطلاعات، اختلال در سرویسها و حتی خسارات مالی گسترده قرار دهد.
به همین دلیل، پیاده سازی سیاستها و راهکارهای امنیتی مناسب به یکی از مهم ترین اولویت های سازمانها تبدیل شده است. امنیت شبکه و امنیت سایبری نه تنها از زیرساخت های فناوری اطلاعات محافظت میکنند، بلکه نقش مهمی در حفظ دادهها، تداوم فعالیت سازمان و اعتماد کاربران دارند.
حفاظت از دادهها و اطلاعات حساس
یکی از مهم ترین دلایل توجه سازمانها به امنیت شبکه و امنیت سایبری، حفاظت از دادهها و اطلاعات حساس است. بسیاری از سازمانها حجم زیادی از اطلاعات ارزشمند را در سیستمها و پایگاه های داده خود ذخیره میکنند؛ اطلاعاتی مانند داده های مشتریان، اطلاعات مالی، اسناد محرمانه سازمانی و مالکیت فکری.
در صورت وقوع حملات سایبری یا نفوذ به شبکه، این اطلاعات ممکن است توسط مهاجمان سرقت، حذف یا تغییر داده شوند. چنین اتفاقی میتواند خسارات مالی، مشکلات حقوقی و آسیب جدی به اعتبار سازمان وارد کند. استفاده از راهکارهایی مانند رمزنگاری دادهها، کنترل دسترسی و سیستم های امنیتی پیشرفته به سازمانها کمک میکند تا از اطلاعات حساس خود در برابر دسترسی غیرمجاز محافظت کنند.
جلوگیری از نفوذ و حملات سایبری
یکی دیگر از دلایل اهمیت امنیت شبکه و امنیت سایبری، جلوگیری از نفوذ مهاجمان و کاهش احتمال وقوع حملات سایبری است. مهاجمان همواره در تلاش هستند تا از آسیب پذیری های موجود در سیستمها، نرم افزارها یا شبکهها سوءاستفاده کنند و به منابع سازمان دسترسی پیدا کنند.
برای مقابله با این تهدیدها، سازمانها از ابزارها و فناوری های امنیتی مختلفی استفاده میکنند؛ از جمله فایروال (Firewall)، سیستم های تشخیص و جلوگیری از نفوذ (IDS/IPS)، آنتی ویروسها و احراز هویت چند مرحلهای (MFA). این ابزارها به شناسایی فعالیت های مشکوک، مسدود کردن دسترسی های غیرمجاز و کاهش احتمال موفقیت حملات سایبری کمک میکنند.
در کنار این فناوریها، به روزرسانی مداوم سیستمها و آموزش کاربران نیز نقش مهمی در کاهش ریسک های امنیتی دارند.
حفظ اعتماد کاربران و مشتریان
اعتماد کاربران و مشتریان یکی از مهم ترین سرمایه های هر سازمان است. زمانی که کاربران اطلاعات شخصی یا مالی خود را در اختیار یک سازمان قرار میدهند، انتظار دارند این اطلاعات به صورت ایمن نگهداری شود.
اگر یک سازمان دچار حمله سایبری شود و اطلاعات کاربران افشا گردد، این موضوع میتواند اعتماد مشتریان را به شدت کاهش دهد و حتی باعث از دست رفتن مشتریان و کاهش اعتبار برند شود. علاوه بر این، اختلال در سرویس های آنلاین یا از دسترس خارج شدن وب سایتها نیز میتواند تجربه کاربری را تحت تأثیر قرار دهد.
بنابراین، پیاده سازی راهکارهای قوی در حوزه امنیت شبکه و امنیت سایبری به سازمانها کمک میکند تا علاوه بر محافظت از دادهها و زیرساخت های خود، اعتماد کاربران و مشتریان را نیز حفظ کنند و محیطی امن برای ارائه خدمات دیجیتال فراهم آورند.
مهم ترین ابزارهای مورد استفاده در امنیت شبکه و امنیت سایبری
برای مقابله با تهدیدات پیچیده و متنوع دیجیتال، سازمانها به مجموعهای از ابزارهای سخت افزاری و نرم افزاری متکی هستند. این ابزارها مانند لایه های دفاعی عمل کرده و به متخصصان امنیت اجازه میدهند تا ترافیک را رصد، ناهنجاریها را شناسایی و از نفوذهای احتمالی جلوگیری کنند. انتخاب ابزار مناسب، تفاوت بین یک سازمان آسیب پذیر و یک سازمان تاب آور را رقم میزند.
ابزارهای امنیت شبکه
امنیت شبکه بر حفاظت از زیرساختها و کنترل ترافیکی که در میان دستگاهها جریان دارد، تمرکز دارد. مهم ترین ابزارها در این حوزه عبارتند از:
- دیوار آتش (Firewall): اولین خط دفاعی که ترافیک ورودی و خروجی را بر اساس قوانین امنیتی فیلتر میکند. نسل های جدید فایروال (NGFW) علاوه بر فیلترینگ ساده، قابلیت بازرسی عمیق بستهها (DPI) را نیز دارند.
- سیستم های تشخیص و جلوگیری از نفوذ (IDS/IPS): این ابزارها ترافیک شبکه را برای یافتن نشانه هایی از فعالیت های مخرب یا نقض سیاست های امنیتی اسکن کرده و در صورت لزوم، به صورت خودکار مانع از ادامه حمله میشوند.
- شبکه خصوصی مجازی (VPN): ابزاری برای ایجاد یک تونل امن و رمزنگاری شده جهت برقراری ارتباط راه دور، که از شنود دادهها در بسترهای ناامن جلوگیری میکند.
- کنترل دسترسی شبکه (NAC): سیستمی که اطمینان حاصل میکند تنها دستگاه های مجاز و احراز هویت شده (که استانداردهای امنیتی سازمان را دارند) اجازه ورود به شبکه را پیدا میکنند.
ابزارهای امنیت سایبری
امنیت سایبری فراتر از شبکه رفته و بر حفاظت از دادهها، نرم افزارها و نقاط پایانی تمرکز دارد. ابزارهای کلیدی این حوزه شامل موارد زیر است:
- آنتی ویروس و EDR: ابزارهای شناسایی و پاسخ در نقاط پایانی که فراتر از آنتی ویروس های سنتی عمل کرده و رفتارهای مشکوک روی سیستم های کاربران و سرورها را ردیابی میکنند.
- مدیریت رویداد و اطلاعات امنیتی (SIEM): پلتفرمی که لاگها و داده های امنیتی را از تمام بخش های سازمان جمع آوری کرده و با تجزیه و تحلیل آنها، حملات پیچیده را شناسایی میکند.
- اسکنرهای آسیب پذیری (Vulnerability Scanners): ابزارهایی که به صورت دورهای سیستمها و نرم افزارها را برای یافتن نقاط ضعف و باگ های امنیتی جستجو میکنند تا قبل از سوءاستفاده هکرها، اصلاح شوند.
- مدیریت هویت و دسترسی (IAM): ابزارهایی مانند احراز هویت چندعاملی (MFA) که اطمینان میدهند هر کاربر فقط به منابعی که برای شغلش لازم است، دسترسی دارد.
نقش فناوری های نوین در امنیت اطلاعات
با پیشرفت حملات و استفاده مهاجمان از هوش مصنوعی، ابزارهای دفاعی نیز به سمت فناوری های نوین حرکت کردهاند:
- هوش مصنوعی (AI) و یادگیری ماشین (ML): امروزه ابزارهای امنیتی از الگوریتم های ML برای شناسایی «رفتارهای غیرعادی» استفاده میکنند. این فناوری میتواند حملاتی را که قبلاً هیچ الگوی شناخته شدهای نداشتند (حملات Zero-day)، بر اساس تحلیل رفتار شناسایی کند.
- اتوماسیون امنیتی (SOAR): فناوری هایی که پاسخ به تهدیدات را خودکار میکنند. برای مثال، اگر یک سیستم آلوده شناسایی شود، ابزارهای خودکار میتوانند بدون دخالت انسان، آن سیستم را از شبکه جدا کنند.
- معماری اعتماد صفر (Zero Trust): رویکردی نوین که در آن هیچ کاربر یا دستگاهی (حتی در داخل شبکه داخلی) قابل اعتماد نیست و هر درخواستی باید به صورت مداوم احراز هویت و تأیید شود.
- امنیت ابری (Cloud Security): با انتقال سازمانها به ابر، ابزارهای مخصوصی برای محافظت از دادهها در محیط های Cloud و مدیریت پیکربندی های امنیتی توسعه یافتهاند.
اشتباهات رایج در درک تفاوت امنیت شبکه و امنیت سایبری
با گسترش تهدیدات دیجیتال و افزایش اهمیت حفاظت از زیرساخت های فناوری اطلاعات، مفاهیم امنیت شبکه (Network Security) و امنیت سایبری (Cybersecurity) بیش از گذشته مورد توجه قرار گرفتهاند. با این حال، بسیاری از سازمانها و حتی برخی متخصصان فناوری اطلاعات درک دقیقی از تفاوتها و نقش هرکدام ندارند. این سوءبرداشتها میتواند باعث طراحی نادرست استراتژی های امنیتی و افزایش آسیب پذیری سازمان شود. در ادامه به برخی از اشتباهات رایج در درک این دو مفهوم اشاره میشود.
یکی دانستن Network Security و Cybersecurity
یکی از رایج ترین اشتباهات این است که امنیت شبکه و امنیت سایبری کاملاً یکسان در نظر گرفته شوند. در حالی که این دو حوزه به یکدیگر مرتبط هستند، اما دامنه و تمرکز آنها متفاوت است.
امنیت شبکه بیشتر بر محافظت از زیرساخت های شبکه، ترافیک دادهها و ارتباط میان دستگاهها تمرکز دارد. ابزارهایی مانند فایروال، سیستم های تشخیص نفوذ و کنترل دسترسی شبکه در این حوزه قرار میگیرند.
در مقابل، امنیت سایبری حوزه گسترده تری است که علاوه بر شبکه، شامل حفاظت از دادهها، سیستمها، نرم افزارها، کاربران و محیط های ابری نیز میشود. به بیان ساده، امنیت شبکه یکی از زیرمجموعه های مهم امنیت سایبری محسوب میشود، اما امنیت سایبری فراتر از آن عمل میکند.
تمرکز فقط بر ابزارها و نادیده گرفتن فرآیندها
یکی دیگر از اشتباهات رایج در حوزه امنیت، این است که سازمانها تصور میکنند با خرید ابزارهای امنیتی پیشرفته، امنیت کامل ایجاد میشود. در حالی که امنیت تنها به ابزارها وابسته نیست و بدون فرآیندها و سیاست های مناسب، حتی بهترین فناوریها نیز کارایی محدودی خواهند داشت.
برای مثال، اگر سازمانی فایروال یا سیستم تشخیص نفوذ داشته باشد اما سیاست های امنیتی مشخص، فرآیند مدیریت رخداد و برنامه به روزرسانی منظم سیستمها نداشته باشد، همچنان در برابر تهدیدات آسیب پذیر خواهد بود.
بنابراین یک استراتژی امنیتی موفق باید ترکیبی از فناوری، فرآیندهای مدیریتی و سیاست های امنیتی باشد تا بتواند به صورت مؤثر از دارایی های دیجیتال سازمان محافظت کند.
نادیده گرفتن نقش کاربر در امنیت سایبری
یکی از بزرگ ترین چالشها در امنیت سایبری، عامل انسانی است. بسیاری از حملات موفق سایبری نه به دلیل ضعف فناوری، بلکه به دلیل اشتباهات کاربران رخ میدهد.
برای مثال، حملاتی مانند Phishing یا Social Engineering معمولاً کاربران را هدف قرار میدهند و آنها را ترغیب میکنند تا اطلاعات حساس خود را در اختیار مهاجمان قرار دهند یا روی لینک های مخرب کلیک کنند. اگر کاربران آموزش کافی در زمینه امنیت سایبری نداشته باشند، حتی پیشرفته ترین سیستم های امنیتی نیز نمیتوانند به طور کامل از سازمان محافظت کنند.
به همین دلیل، آموزش کارکنان، افزایش آگاهی امنیتی و ایجاد فرهنگ امنیت اطلاعات در سازمانها یکی از ارکان مهم امنیت سایبری محسوب میشود. ترکیب آموزش کاربران، سیاست های امنیتی و ابزارهای فنی میتواند به شکل قابل توجهی ریسک حملات سایبری را کاهش دهد.
سوالات متداول درباره تفاوت امنیت شبکه و امنیت سایبری
با توجه به نزدیکی مفاهیم امنیت شبکه و امنیت سایبری، بسیاری از افراد هنگام مطالعه یا پیاده سازی راهکارهای امنیتی با سوالات مشترکی روبه رو میشوند. درک درست این موضوعات به سازمانها کمک میکند تا استراتژی امنیتی دقیق تر و کامل تری طراحی کنند. در ادامه به چند سوال متداول در این زمینه پاسخ داده شده است.
آیا امنیت شبکه زیرمجموعه امنیت سایبری است؟
بله، در اغلب مدلها و چارچوب های امنیت اطلاعات، امنیت شبکه به عنوان بخشی از امنیت سایبری در نظر گرفته میشود. امنیت سایبری حوزهای گسترده است که حفاظت از تمام دارایی های دیجیتال یک سازمان مانند شبکهها، سیستمها، نرم افزارها، دادهها و حتی کاربران را در بر میگیرد.
در این میان، امنیت شبکه به طور خاص بر حفاظت از زیرساخت های شبکه و جریان دادهها میان دستگاهها تمرکز دارد. اقداماتی مانند پیاده سازی فایروال، سیستم های تشخیص و جلوگیری از نفوذ، تقسیم بندی شبکه و کنترل دسترسی از جمله فعالیت هایی هستند که در حوزه امنیت شبکه قرار میگیرند. بنابراین میتوان گفت امنیت شبکه یکی از اجزای مهم در چارچوب کلی امنیت سایبری محسوب میشود.
کدام یک برای سازمانها مهم تر است؟
مقایسه اهمیت این دو حوزه چندان دقیق نیست، زیرا امنیت شبکه و امنیت سایبری مکمل یکدیگر هستند و هر دو برای حفاظت از زیرساخت های فناوری اطلاعات ضروریاند.
امنیت شبکه نقش مهمی در محافظت از ارتباطات داخلی و خارجی سازمان دارد و مانع دسترسی غیرمجاز به منابع شبکه میشود. در مقابل، امنیت سایبری دید جامع تری ارائه میدهد و علاوه بر شبکه، به موضوعاتی مانند امنیت برنامهها، حفاظت از دادهها، امنیت کاربران و مدیریت رخدادهای امنیتی نیز می پردازد.
در عمل، سازمانها باید به امنیت سایبری به عنوان یک استراتژی جامع نگاه کنند که امنیت شبکه یکی از اجزای اصلی آن است. تمرکز صرف بر یکی از این حوزهها میتواند باعث ایجاد نقاط ضعف در سایر بخشها شود.
آیا یک متخصص میتواند همزمان در هر دو حوزه فعالیت کند؟
بله، بسیاری از متخصصان امنیت فناوری اطلاعات در طول مسیر حرفهای خود در هر دو حوزه فعالیت میکنند. از آنجا که امنیت شبکه بخش مهمی از امنیت سایبری محسوب میشود، دانش شبکه و نحوه عملکرد زیرساخت های ارتباطی برای بسیاری از متخصصان امنیت ضروری است.
برای مثال، یک متخصص امنیت سایبری برای تحلیل حملات، بررسی ترافیک مشکوک یا پیاده سازی کنترل های امنیتی نیاز دارد مفاهیم شبکه مانند پروتکلها، معماری شبکه و نحوه تبادل داده را به خوبی درک کند. از سوی دیگر، کارشناسان امنیت شبکه نیز اغلب با موضوعاتی مانند مدیریت رخدادهای امنیتی، تحلیل تهدیدات و سیاست های امنیت اطلاعات درگیر هستند.
به همین دلیل، بسیاری از متخصصان با کسب مهارت های ترکیبی در حوزه های شبکه و امنیت، میتوانند در نقش هایی مانند تحلیلگر امنیت، مهندس امنیت شبکه یا متخصص عملیات امنیت (SOC) فعالیت کنند.
جمع بندی
درک تفاوت میان امنیت شبکه و امنیت سایبری برای طراحی یک استراتژی امنیتی مؤثر در سازمانها اهمیت زیادی دارد. امنیت شبکه بیشتر بر محافظت از زیرساخت های ارتباطی، تجهیزات شبکه و جریان دادهها تمرکز دارد و تلاش میکند از دسترسی های غیرمجاز، نفوذ و اختلال در شبکه جلوگیری کند. در مقابل، امنیت سایبری حوزهای گسترده تر است که تمامی دارایی های دیجیتال یک سازمان از جمله شبکهها، سیستمها، نرم افزارها، دادهها و حتی کاربران را در برابر تهدیدات سایبری محافظت میکند.
در واقع میتوان گفت امنیت شبکه یکی از اجزای مهم در چارچوب امنیت سایبری محسوب میشود و این دو مفهوم به جای رقابت، نقش مکمل برای یکدیگر دارند. سازمانها زمانی میتوانند به سطح قابل قبولی از امنیت دست پیدا کنند که علاوه بر استفاده از ابزارهای فنی مناسب، به موضوعاتی مانند فرآیندهای امنیتی، مدیریت ریسک، آموزش کاربران و ایجاد فرهنگ امنیت اطلاعات نیز توجه داشته باشند.
در نهایت، ترکیب فناوری، فرآیندهای مدیریتی و آگاهی کاربران میتواند یک رویکرد چندلایه برای مقابله با تهدیدات سایبری ایجاد کند. چنین رویکردی به سازمانها کمک میکند تا نه تنها از زیرساخت های شبکه خود محافظت کنند، بلکه از تمامی دارایی های دیجیتال در برابر تهدیدات روزافزون فضای سایبری نیز به شکل مؤثرتری دفاع نمایند.