


چرا امنیت زیرساخت شبکه مهم است؟
امنیت زیرساخت شبکه قلب دفاع سایبری هر سازمان است. زیرساخت شبکه شامل روترها، سوئیچها، سرورها و ارتباطات میان آنهاست؛ یعنی تمام اجزایی که داده های حیاتی سازمان را حمل میکنند. اگر این زیرساخت آسیب پذیر باشد، حملات سایبری میتوانند منجر به سرقت اطلاعات حساس، اختلال در سرویسها، و حتی از کار افتادن کامل شبکه شوند.
اهمیت امنیت شبکه فقط در حفاظت از دادهها نیست، بلکه به اعتماد مشتریان، حفظ تداوم کسب وکار و رعایت استانداردها و قوانین حاکمیتی هم مربوط است. شرکت هایی که امنیت شبکه قوی دارند، ریسک حملات موفق را کاهش داده و احتمال جریمه های قانونی و خسارت های مالی را کم میکنند.
آمار و روند رو به رشد حملات سایبری
طبق گزارش های سالانه امنیت سایبری، حملات به زیرساخت های شبکه در حال افزایش چشمگیر است. آمار جهانی نشان میدهد که:
- حملات DDoS در سال های اخیر بیش از ۳۰٪ رشد داشتهاند.
- باج افزارها به یکی از پرهزینه ترین تهدیدات تبدیل شدهاند؛ میانگین خسارت هر حمله باج افزاری به میلیونها دلار رسیده است.
- حملات هدفمند به سازمانها (Targeted Attacks) بیشتر به سراغ زیرساخت های حیاتی و شبکه های سازمانی میروند.
این روند رو به رشد باعث شده امنیت شبکه به یکی از اولویت های اصلی مدیران IT و متخصصان امنیت سایبری تبدیل شود. شرکتها به دنبال استراتژی های دفاع چندلایه، پیاده سازی فایروال های نسل جدید (NGFW) و معماری های امنیتی مدرن مانند Zero Trust هستند تا در برابر این تهدیدات مقاوم تر شوند.
با توجه به افزایش روزافزون حملات سایبری و پیچیدهتر شدن روش های نفوذ، استفاده از راهکارهای تخصصی برای محافظت از زیرساخت های سازمانی اهمیت زیادی پیدا کرده است. بسیاری از کسب وکارها برای شناسایی آسیب پذیریها، پیاده سازی سیاست های امنیتی و نظارت مستمر بر شبکه، از خدمات امنیت شبکه استفاده میکنند تا بتوانند از اطلاعات حساس، سرورها و تجهیزات ارتباطی خود در برابر تهدیدات احتمالی محافظت کنند.
امنیت زیرساخت شبکه چیست؟
تعریف و مفهوم امنیت شبکه
امنیت شبکه مجموعهای از سیاستها، فرآیندها و ابزارهاست که برای محافظت از زیرساخت شبکه و داده های در حال انتقال طراحی شدهاند. هدف اصلی امنیت شبکه جلوگیری از دسترسی غیرمجاز، جلوگیری از نشت اطلاعات، و حفظ یکپارچگی و دسترس پذیری دادهها است.
امنیت زیرساخت شبکه فراتر از نصب یک فایروال ساده است؛ شامل طراحی معماری امن، مدیریت دسترسی کاربران، رمزنگاری ارتباطات، مانیتورینگ مداوم و پاسخ به تهدیدات احتمالی میشود.
به زبان ساده، امنیت شبکه یعنی اطمینان از اینکه فقط افراد مجاز میتوانند به منابع شبکه دسترسی داشته باشند و حتی در صورت وقوع حمله، شبکه توانایی مقاومت و بازیابی سریع دارد.
تفاوت امنیت شبکه با امنیت اطلاعات
هرچند این دو اصطلاح گاهی به جای هم استفاده میشوند، اما تفاوت مهمی دارند:
- امنیت شبکه: تمرکزش بر روی حفاظت از زیرساخت ارتباطی است؛ یعنی اطمینان از اینکه ارتباطات بین دستگاهها امن هستند و شبکه از حملات مثل DDoS، شنود دادهها و نفوذ هکرها محافظت میشود.
- امنیت اطلاعات: گسترده تر است و علاوه بر شبکه، شامل حفاظت از دادهها در هر شکلی (آنلاین، آفلاین، حتی روی کاغذ) میشود. هدف آن حفاظت از محرمانگی، یکپارچگی و دسترس پذیری اطلاعات است.
به بیان دیگر، امنیت شبکه زیرمجموعهای از امنیت اطلاعات محسوب میشود و تمرکزش روی زیرساخت انتقال داده است، در حالی که امنیت اطلاعات حتی ذخیره سازی، پردازش و سیاست های حاکمیتی را هم در بر میگیرد.
اجزای اصلی زیرساخت شبکه (سوئیچ، روتر، سرور)
برای درک بهتر امنیت شبکه باید اجزای کلیدی زیرساخت را بشناسیم:
- سوئیچها (Switches): وظیفه اتصال دستگاهها در یک شبکه محلی (LAN) را بر عهده دارند. سوئیچها باید از نظر پیکربندی ایمن باشند تا حملاتی مانند MAC Flooding و VLAN Hopping جلوگیری شود.
- روترها (Routers): مسئول هدایت بسته های داده بین شبکه های مختلف هستند. روترها نقطه حساس ورود و خروج داده محسوب میشوند و باید با فایروالها و ACLها (Access Control List) محافظت شوند.
- سرورها (Servers): محل ذخیره و پردازش دادهها هستند. حمله به سرور ممکن است منجر به نشت اطلاعات یا از کار افتادن سرویس های حیاتی شود، بنابراین تقویت امنیت سیستم عامل، به روزرسانی نرم افزارها و کنترل دسترسی اهمیت دارد.
علاوه بر این سه جزء اصلی، فایروالها، نقاط دسترسی بی سیم، و سیستم های ذخیره سازی نیز بخش های مهم زیرساخت هستند که باید در طراحی امنیتی لحاظ شوند.
سطوح امنیت زیرساخت
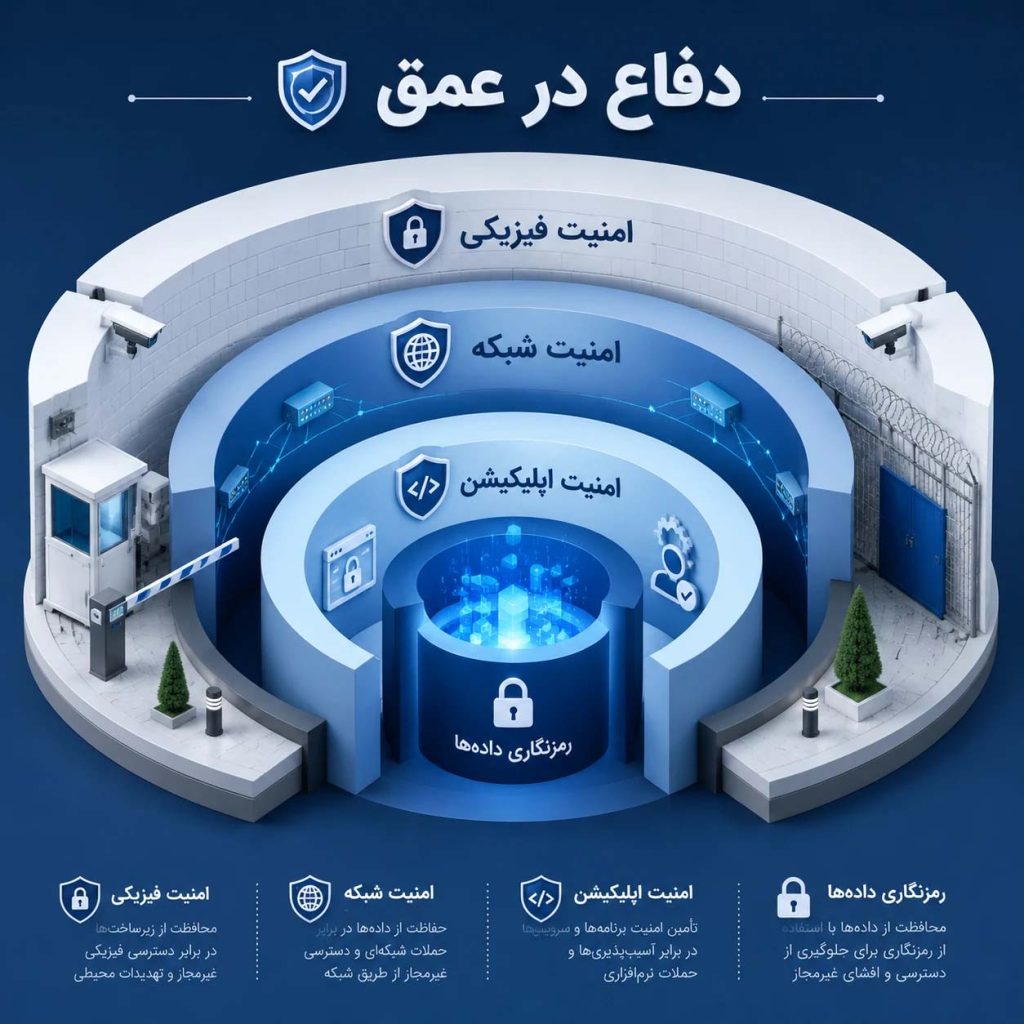
امنیت زیرساخت شبکه یک مفهوم چندلایه است که باید از همه جهات پوشش داده شود. این لایهها شامل امنیت فیزیکی، امنیت شبکه، امنیت اپلیکیشنها و دادهها، و امنیت دسترسی کاربران و تجهیزات هستند. رعایت همه این سطوح با هم منجر به یک رویکرد جامع به نام دفاع در عمق میشود.
امنیت فیزیکی (Physical Security)
امنیت فیزیکی اولین خط دفاعی در مقابل تهدیدات است. اگر مهاجم بتواند به تجهیزات شبکه دسترسی فیزیکی پیدا کند، حتی بهترین فایروالها و نرم افزارها هم نمیتوانند از سرقت یا خرابکاری جلوگیری کنند.
اقدامات کلیدی در این سطح:
- کنترل دسترسی فیزیکی: استفاده از کارت های دسترسی، بیومتریک یا کدهای ورود برای محدود کردن دسترسی به اتاق سرور.
- دوربین های نظارتی و نگهبانی: پایش مداوم محیط های حساس برای جلوگیری از دسترسی غیرمجاز.
- سیستم های ایمنی محیطی: تهویه مناسب، سیستم اطفاء حریق، ژنراتور پشتیبان و UPS برای تضمین تداوم سرویس.
- ایمن سازی کابلها و رکها: جلوگیری از دستکاری فیزیکی کابلها یا سرقت تجهیزات.
امنیت شبکه (Network Security)
امنیت شبکه به حفاظت از جریان دادهها و ارتباطات بین دستگاهها میپردازد. این سطح، قلب استراتژی امنیتی است و شامل:
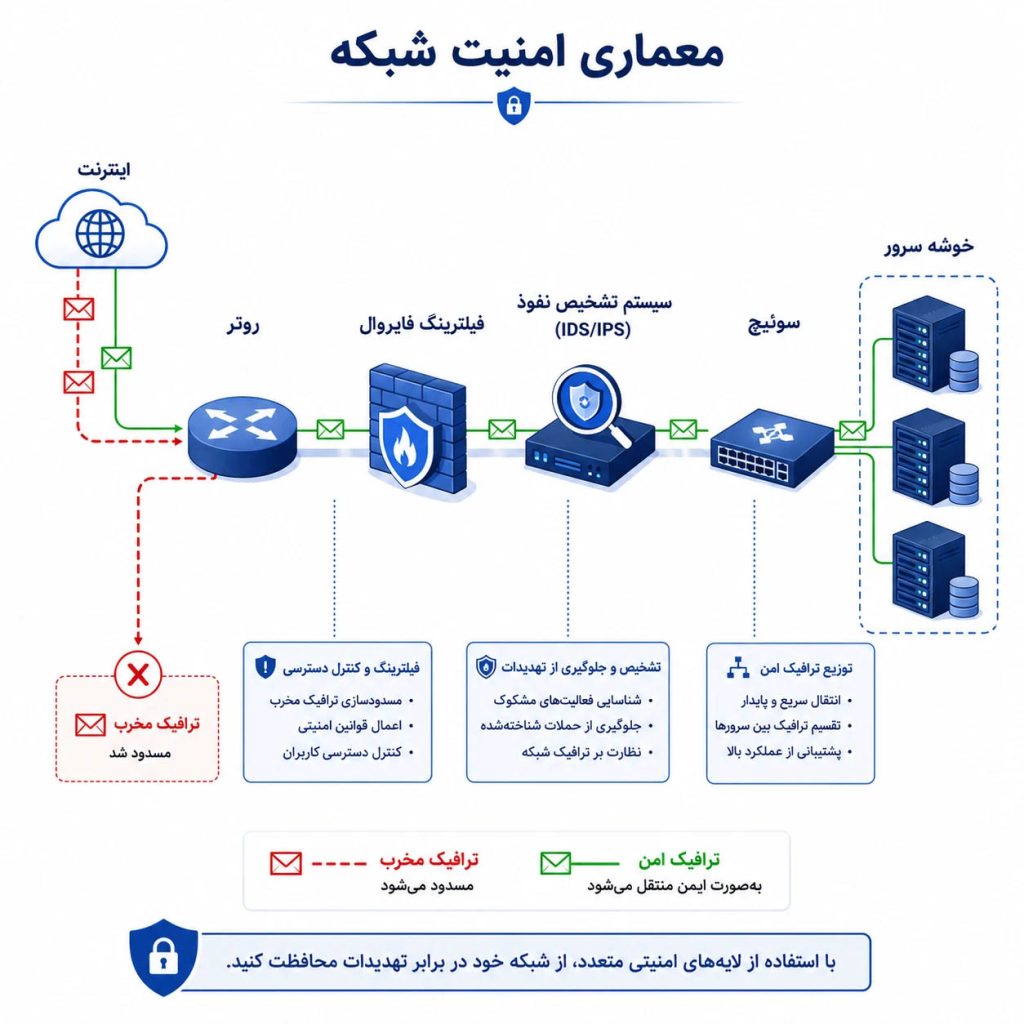
- فایروالها (Firewall / NGFW): کنترل ترافیک ورودی و خروجی و مسدود کردن حملات شناخته شده.
- IDS/IPS: شناسایی و جلوگیری از نفوذها.
- سگمنتیشن شبکه: تقسیم شبکه به بخش های کوچک تر برای کاهش دامنه حمله و محدود کردن حرکت جانبی مهاجمان.
- پروتکل های امن (SSL/TLS, IPsec): رمزنگاری ارتباطات و جلوگیری از شنود دادهها.
- سیستم های مانیتورینگ (SIEM): تحلیل ترافیک و شناسایی رفتارهای مشکوک در لحظه.
امنیت اپلیکیشنها و دادهها
نرم افزارها و داده های سازمان یکی از اهداف اصلی حملات سایبری هستند. امنیت در این لایه شامل:
- به روزرسانی و پچ نرم افزارها: جلوگیری از سوءاستفاده از آسیب پذیری های شناخته شده.
- رمزنگاری دادهها: چه در حال انتقال چه در حال ذخیره .
- کنترل دسترسی به دادهها: استفاده از مدل هایی مثل RBAC (Role-Based Access Control) برای اطمینان از اینکه هر کاربر فقط به اطلاعات مورد نیازش دسترسی دارد.
- حذف سرویسها و پورت های غیرضروری: کاهش سطح حمله و جلوگیری از نفوذ از طریق سرویس های بدون استفاده.
- پشتیبان گیری منظم: حفاظت در برابر باج افزار و امکان بازیابی سریع دادهها.
امنیت دسترسی کاربران و تجهیزات
با گسترش دورکاری و استفاده از دستگاه های شخصی کارکنان، این سطح اهمیت ویژهای پیدا کرده است. تهدید اصلی اینجاست که دستگاه های کنترل نشده میتوانند بدافزار را وارد شبکه کنند.
راهکارهای مهم:
- پیاده سازی سیاست: تعیین قوانین برای اتصال دستگاه های شخصی به شبکه سازمان.
- راهکارهای MDM (Mobile Device Management): مدیریت و نظارت بر دستگاه های متصل و امکان پاک کردن دادهها از راه دور در صورت سرقت یا گم شدن.
- احراز هویت چندعاملی (MFA): جلوگیری از دسترسی غیرمجاز حتی اگر رمز عبور فاش شود.
- جداسازی شبکه مهمان: قرار دادن دستگاه های غیرمعتبر در یک VLAN جداگانه تا دسترسی مستقیم به منابع حساس نداشته باشند.
تهدیدات و حملات رایج شبکه
شبکه های سازمانی دائماً در معرض تهدیدات گوناگون هستند و مهاجمان با روش های خلاقانه به دنبال نفوذ به سیستمها هستند. آشنایی با رایج ترین حملات کمک میکند تا استراتژی های دفاعی بهتری طراحی شود و سطح آمادگی سازمان بالا برود.
حملات DDoS
حمله DDoS (Distributed Denial of Service) زمانی رخ میدهد که مهاجم با ارسال حجم عظیمی از درخواست های جعلی به سرور یا شبکه، منابع سیستم را اشغال میکند تا سرویسها از دسترس خارج شوند.
پیامدهای DDoS:
- توقف وب سایت یا اپلیکیشن های حیاتی
- از دست رفتن درآمد و تجربه کاربری ضعیف
- فشار روی تیم فنی برای بازیابی سرویس
راهکارهای مقابله:
- استفاده از فایروال های نسل جدید (NGFW)
- سرویس های جلوگیری از DDoS مبتنی بر ابر (Cloudflare, Akamai)
- مانیتورینگ ترافیک و اعمال محدودیت نرخ
بدافزارها و باج افزارها
بدافزار (Malware) هر نوع نرم افزار مخربی است که برای آسیب زدن به سیستم طراحی شده باشد؛ از ویروسها و تروجانها گرفته تا Keyloggerها.
باج افزار (Ransomware) نوع خاصی از بدافزار است که دادهها را رمزنگاری میکند و برای بازگرداندن آنها باج می طلبد.
پیامدها:
- از دست رفتن اطلاعات حساس
- توقف عملیات کسب وکار
- هزینه های سنگین برای بازیابی یا پرداخت باج
راهکارهای مقابله:
- به روزرسانی مداوم نرم افزارها و سیستم عاملها
- آموزش کارمندان درباره فایل های مشکوک
- تهیه پشتیبان منظم و ذخیره آن در مکان جداگانه
حملات Man-in-the-Middle
در این حمله، مهاجم بین دو نقطه ارتباطی قرار میگیرد و ترافیک را شنود یا تغییر میدهد، بدون اینکه طرفین متوجه شوند.
نمونه های رایج:
- شنود در شبکه های Wi-Fi عمومی
- تغییر داده های در حال انتقال
راهکارهای مقابله:
- استفاده از پروتکل های رمزنگاری مثل HTTPS، TLS، IPsec
- اجبار کاربران به اتصال امن از طریق VPN
- پیاده سازی گواهینامه های معتبر SSL و مانیتورینگ آنها
Botnet و تهدیدات اینترنت اشیا
Botnet شبکهای از دستگاه های آلوده است که توسط مهاجم کنترل میشوند. این دستگاهها میتوانند کامپیوتر، مودم یا حتی دوربین های IoT باشند.
تهدیدات اصلی:
- انجام حملات DDoS گسترده
- ارسال اسپم و بدافزار
- استخراج غیرمجاز رمزارز
راهکارهای مقابله:
- تغییر پسورد پیش فرض دستگاه های IoT
- به روزرسانی فرم ویر و سیستم عامل این دستگاهها
- قرار دادن دستگاه های IoT در شبکه مجزا (Network Segmentation)
حملات مهندسی اجتماعی (Phishing, Spear Phishing)
مهندسی اجتماعی حملهای است که از روان شناسی کاربر برای فریب او استفاده میکند.
- Phishing: ارسال ایمیل یا پیام جعلی برای سرقت اطلاعات حساس مثل رمز عبور یا کارت بانکی
- Spear Phishing: نسخه هدفمندتر فیشینگ، مخصوص افراد یا سازمان های خاص
راهکارهای مقابله:
- آموزش کاربران برای شناسایی ایمیل های مشکوک
- استفاده از فیلترهای ضد اسپم و راهکارهای Email Security
- فعال کردن احراز هویت چندعاملی (MFA)
مدل های دفاع و معماری امنیت
برای مقابله با تهدیدات پیچیده امروزی، تنها استفاده از یک راهکار امنیتی کافی نیست. سازمانها باید از مدلها و معماری هایی استفاده کنند که چندین لایه محافظتی ایجاد کنند و امکان شناسایی و پاسخ سریع به تهدیدات را فراهم سازند. سه مدل مهم در این حوزه عبارتند از دفاع در عمق، معماری Zero Trust و سگمنتیشن شبکه.
دفاع در عمق
دفاع در عمق یک رویکرد چندلایه است که در آن به جای تکیه بر یک ابزار یا راهکار، چندین سد امنیتی در سطوح مختلف شبکه ایجاد میشود. هدف این است که اگر مهاجم از یک لایه عبور کرد، لایه های بعدی مانع از نفوذ کامل او شوند.
لایه های رایج در دفاع در عمق:
- لایه فیزیکی: قفلها، دوربینها و کنترل دسترسی اتاق سرور.
- لایه شبکه: فایروالها، IDS/IPS، فیلتر ترافیک.
- لایه سیستم: آنتی ویروس، به روزرسانی سیستم عامل، Hardening سرورها.
- لایه اپلیکیشن: اعتبارسنجی ورودیها، تست نفوذ اپلیکیشنها.
- لایه داده: رمزنگاری، پشتیبان گیری، کنترل دسترسی به فایلها.
مزیت دفاع در عمق: این رویکرد باعث کاهش ریسک حملات موفق و افزایش زمان شناسایی تهدید میشود و به تیم امنیت فرصت واکنش میدهد.
معماری Zero Trust
معماری Zero Trust بر پایه این اصل استوار است که هیچ کاربر، دستگاه یا اپلیکیشنی نباید به طور پیش فرض مورد اعتماد قرار گیرد، حتی اگر داخل شبکه سازمان باشد.
اصول کلیدی Zero Trust:
- احراز هویت مداوم: هر بار که کاربر یا دستگاه میخواهد به منبعی دسترسی داشته باشد، دوباره هویت آن بررسی میشود.
- اصل کمترین دسترسی: هر کاربر فقط به منابعی دسترسی دارد که برای انجام وظایفش نیاز دارد.
- نظارت و تحلیل رفتار: فعالیت کاربران و دستگاهها به طور مداوم پایش میشود تا رفتار غیرعادی شناسایی شود.
مزایا:
- کاهش حملات ناشی از دسترسی داخلی
- محدود کردن حرکت جانبی مهاجم در شبکه
- بهبود انطباق با قوانین امنیتی و استانداردها
سگمنتیشن شبکه (Network Segmentation)
سگمنتیشن شبکه یعنی تقسیم شبکه به بخش های کوچک تر ( Segment یا VLAN ) تا در صورت نفوذ به یک بخش، مهاجم نتواند به راحتی به دیگر قسمتها دسترسی پیدا کند.
انواع سگمنتیشن:
- سگمنتیشن فیزیکی: استفاده از تجهیزات جداگانه برای بخش های حساس شبکه.
- سگمنتیشن منطقی: استفاده از VLANها، فایروال های داخلی و لیست های کنترل دسترسی (ACL) برای جداسازی منطقی بخشها.
مزایا:
- کاهش دامنه حمله
- محدود کردن انتشار بدافزار در شبکه
- افزایش قابلیت مانیتورینگ و پاسخ گویی به حوادث
ابزارها و فناوری های کلیدی امنیت شبکه
برای محافظت از زیرساخت شبکه در برابر تهدیدات سایبری، استفاده از ابزارها و فناوری های تخصصی ضروری است. این ابزارها به شناسایی، پیشگیری، و پاسخ سریع به حملات کمک میکنند و نقش حیاتی در پیاده سازی استراتژی های امنیتی دارند.
فایروال ( Firewall و NGFW)
فایروال یکی از قدیمی ترین و همچنان ضروری ترین ابزارهای امنیت شبکه است. وظیفه فایروال کنترل ترافیک ورودی و خروجی شبکه و جلوگیری از دسترسی غیرمجاز است.
امروزه فایروال های نسل جدید (Next-Generation Firewall – NGFW) قابلیت های پیشرفته تری ارائه میدهند:
- بازرسی عمیق بستهها
- شناسایی برنامهها
- تشخیص و جلوگیری از حملات
- فیلترینگ URL و کنترل محتوا
مزیت NGFW این است که علاوه بر مسدود کردن تهدیدات شناخته شده، میتواند رفتار ترافیک را تحلیل کند و تهدیدات ناشناخته را هم شناسایی کند.
IDS و IPS
IDS (Intrusion Detection System) سیستم شناسایی نفوذ است که ترافیک شبکه را پایش میکند و در صورت مشاهده الگوهای مشکوک، هشدار میدهد.
IPS (Intrusion Prevention System) یک گام جلوتر است و علاوه بر شناسایی، میتواند حمله را به صورت خودکار مسدود کند.
مزایا:
- کشف سریع حملات مثل اسکن پورت یا تلاش برای سوءاستفاده از آسیب پذیریها
- ایجاد گزارش های دقیق برای تیم امنیت
- امکان واکنش فوری و کاهش خسارت در حملات در حال وقوع
SIEM و مانیتورینگ متمرکز
SIEM (Security Information and Event Management) یک پلتفرم متمرکز برای جمع آوری، تحلیل و همبستگی رویدادهای امنیتی از سراسر شبکه است.
قابلیت های SIEM:
- پایش لحظهای لاگ های فایروال، IDS/IPS، سرورها و اپلیکیشنها
- شناسایی تهدیدات پیچیده از طریق همبستگی چندین رویداد
- تولید داشبوردهای امنیتی برای مدیران و تیم SOC
- کمک به رعایت الزامات انطباق مثل ISO 27001 و GDPR
مانیتورینگ متمرکز به تیم امنیت اجازه میدهد تا حملات را سریع تر تشخیص دهند و قبل از اینکه خسارت جدی وارد شود، واکنش نشان دهند.
VPN و تونل های امن
VPN (Virtual Private Network) ابزاری است که ارتباط کاربران راه دور را از طریق اینترنت به شبکه سازمانی به صورت امن برقرار میکند.
ویژگی های مهم VPN:
- رمزنگاری ترافیک برای جلوگیری از شنود دادهها
- احراز هویت کاربران قبل از اتصال
- پشتیبانی از Split Tunneling برای کاهش بار شبکه
VPNها به خصوص در دوران دورکاری اهمیت دوچندانی پیدا کردهاند و باید با پروتکل های امن مثل OpenVPN یا IPsec پیاده سازی شوند.
پروتکل های امنیتی (SSL/TLS, IPsec)
پروتکل های امنیتی پایه و اساس ارتباط امن در شبکه هستند:
- SSL/TLS: رمزنگاری ارتباطات بین مرورگر و سرور (HTTPS) برای جلوگیری از حملات Man-in-the-Middle.
- IPsec: فراهم کردن ارتباط امن بین دو نقطه شبکه در سطح IP، مخصوصاً برای VPNهای سایت به سایت.
استفاده از این پروتکلها تضمین میکند که دادهها در طول مسیر تغییر نمیکنند و محرمانگی آنها حفظ میشود.
بهترین روش های ایمن سازی زیرساخت
پس از شناسایی تهدیدات و انتخاب ابزارهای امنیتی، نوبت به پیاده سازی بهترین روشها میرسد تا زیرساخت شبکه در برابر حملات مقاوم تر شود. این اقدامات به کاهش سطح حمله، جلوگیری از نفوذ و افزایش تاب آوری سیستم کمک میکنند.
کنترل دسترسی و احراز هویت چند مرحلهای
کنترل دسترسی یکی از اصول بنیادین امنیت شبکه است و تضمین میکند که هر کاربر فقط به منابعی که نیاز دارد دسترسی داشته باشد.
اقدامات مهم در این بخش:
- اصل کمترین دسترسی: کاربران را محدود کنید تا فقط به دادهها و سیستم هایی که برای وظایفشان لازم دارند دسترسی داشته باشند.
- تقسیم بندی نقشها (Role-Based Access Control – RBAC): ایجاد سطوح دسترسی بر اساس نقش کاربر در سازمان (مدیر، کارمند، مهمان).
- احراز هویت چند مرحلهای (MFA): اضافه کردن لایه های امنیتی مثل رمز یکبارمصرف (OTP)، پیامک یا اپلیکیشن احراز هویت برای جلوگیری از دسترسی غیرمجاز حتی اگر رمز عبور فاش شود.
- ثبت و پایش دسترسیها: مانیتور کنید چه کسی به چه منابعی دسترسی داشته تا فعالیت مشکوک سریع شناسایی شود.
مزیت این اقدامات این است که حتی در صورت نشت رمز عبور، احتمال نفوذ مهاجم به منابع حیاتی بسیار کاهش می یابد.
حسابرسی رمز عبور و مدیریت هویت
رمز عبور همچنان یکی از نقاط ضعف رایج در شبکه های سازمانی است. یک حمله موفق Brute Force یا Credential Stuffing میتواند راه ورود مهاجم باشد.
راهکارهای پیشنهادی:
- سیاست های قوی رمز عبور: استفاده از رمزهای پیچیده، طولانی و تغییر دورهای آنها.
- حسابرسی منظم رمزها: شناسایی رمزهای ضعیف یا تکراری با ابزارهای Password Audit.
- مدیریت هویت و دسترسی (IAM): استفاده از سیستم های متمرکز برای مدیریت حساب های کاربری و لغو فوری دسترسی کاربران غیرفعال.
- احراز هویت تطبیقی: تشخیص رفتارهای غیرعادی (مثل ورود از مکان یا دستگاه ناشناخته) و درخواست احراز هویت اضافی در صورت لزوم.
این اقدامات از سوءاستفاده از حساب های کاربری جلوگیری میکند و ریسک نفوذ از طریق اعتبارنامه های به سرقت رفته را کاهش میدهد.
به روزرسانی و پچ کردن نرم افزارها
یکی از شایع ترین راه های نفوذ، سوءاستفاده از آسیب پذیری های شناخته شده در سیستم عاملها و نرم افزارهاست. به روزرسانی منظم و پچ کردن این حفرهها یک اقدام حیاتی برای جلوگیری از حملات است.
اقدامات پیشنهادی:
- برنامه منظم پچ منیجمنت: تعریف فرآیندی برای بررسی و نصب به موقع پچ های امنیتی روی سرورها، روترها و نرم افزارهای کلیدی.
- تست پچها در محیط آزمایشی: اطمینان از عدم تداخل پچ با سرویس های حیاتی قبل از اعمال روی محیط عملیاتی.
- خودکارسازی فرآیند: استفاده از ابزارهای مدیریت پچ برای تسریع و کاهش خطاهای انسانی.
- حذف سرویسها و نرم افزارهای غیرضروری: کاهش سطح حمله با مینیمایز کردن نقاط ورودی احتمالی مهاجمان.
نتیجه اجرای این روشها، کاهش قابل توجه حملات مبتنی بر اکسپلویت های شناخته شده است که بخش بزرگی از حملات سایبری را تشکیل می دهند.
حذف سرویسها و پورت های غیرضروری
هر سرویس و پورتی که روی شبکه فعال باشد، یک نقطه بالقوه حمله محسوب میشود. بسیاری از حملات سایبری از طریق سرویس های فراموش شده یا پورت های باز مورد سوءاستفاده قرار می گیرند.
اقدامات کلیدی:
- شناسایی سرویس های غیرضروری با ابزارهایی مثل Nmap یا Netstat
- غیرفعال سازی سرویس هایی که کاربرد عملی ندارند (مثلاً Telnet در صورت استفاده از SSH)
- بستن پورت های باز غیرضروری روی روترها و فایروال
- ایجاد لیست کنترل دسترسی (ACL) برای محدود کردن دسترسی به پورت های حیاتی فقط برای IPهای مجاز
این کار باعث کاهش سطح حمله میشود و در نتیجه مهاجم راه های کمتری برای نفوذ خواهد داشت.
رمزنگاری داده های حساس
رمزنگاری تضمین میکند که حتی اگر دادهها به سرقت بروند یا در حین انتقال شنود شوند، بدون کلید رمزگشایی بی استفاده خواهند بود.
اقدامات پیشنهادی:
- رمزنگاری داده در حال انتقال: استفاده از پروتکل های امن مثل HTTPS، TLS، IPsec
- رمزنگاری داده در حال ذخیره: استفاده از تکنیک هایی مثل AES-256 برای پایگاه دادهها و فایل های حساس
- مدیریت کلیدهای رمزنگاری: ذخیره سازی امن کلیدها در HSM (Hardware Security Module) یا سرویس های مدیریت کلید ابری
- رمزنگاری ایمیلها و بک آپها: جلوگیری از نشت اطلاعات در صورت دسترسی غیرمجاز
رمزنگاری، یکی از معیارهای مهم انطباق با استانداردهای امنیتی مانند ISO 27001 و GDPR است.
پشتیبان گیری و بازیابی اطلاعات
هیچ سیستمی صد درصد امن نیست، بنابراین وجود یک برنامه Backup & Recovery قابل اعتماد حیاتی است.
بهترین روشها:
- تهیه بک آپ منظم: روزانه یا هفتگی بسته به حساسیت دادهها
- ذخیره سازی آفلاین: نگه داری نسخهای از بک آپ به صورت آفلاین برای مقابله با باج فزارها
- آزمایش بازیابی : اطمینان از سالم بودن بک آپها و عملکرد درست فرآیند بازیابی
- نسخه بندی: نگه داشتن چند نسخه مختلف از بک آپ برای برگشت به نقطه سالم در گذشته
پشتیبان گیری مناسب تضمین میکند که حتی در بدترین سناریو (حمله باج افزاری یا خرابی سخت افزار)، دادهها از دست نمیروند و کسب وکار به سرعت به حالت عادی برمیگردد.
مدیریت خارج از باند (OoB Management)
مدیریت خارج از باند یا Out-of-Band Management روشی است که به مدیران شبکه اجازه میدهد حتی در صورت از کار افتادن شبکه اصلی، همچنان بتوانند تجهیزات را مدیریت و بازیابی کنند.
مزایا:
- دسترسی اضطراری به روترها و سوئیچها حتی هنگام قطع کامل شبکه
- امکان ری استارت یا تغییر پیکربندی تجهیزات از راه دور
- افزایش تاب آوری زیرساخت در زمان بحران
برای اجرای OoB، معمولاً از شبکه جداگانه مدیریتی یا کنسول سرور مدیریت از راه دور (مثل iLO یا DRAC ) استفاده میشود تا مدیریت شبکه از ترافیک عملیاتی جدا بماند و امنیت بیشتری داشته باشد.
تست، ارزیابی و مانیتورینگ امنیت
امنیت شبکه یک اقدام یک باره نیست؛ بلکه فرآیندی مداوم از پایش، ارزیابی و بهبود است. تست و مانیتورینگ مستمر کمک میکند تا پیش از آنکه مهاجمان از آسیب پذیریها سوءاستفاده کنند، مشکلات شناسایی و برطرف شوند.
تست نفوذ (Penetration Testing)
تست نفوذ یک حمله شبیه سازی شده توسط متخصصان امنیت است تا نقاط ضعف واقعی شبکه شناسایی شود.
در این تست، متخصصان (به اصطلاح هکرهای کلاه سفید) همانند مهاجم عمل میکنند و سعی میکنند از راه های مختلف به شبکه نفوذ کنند.
انواع تست نفوذ:
- Black Box: بدون هیچ دانش قبلی از شبکه
- White Box: با اطلاعات کامل از زیرساخت
- Gray Box: ترکیبی از دو حالت بالا
مزایا:
- کشف آسیب پذیری هایی که با اسکن خودکار شناسایی نمیشوند
- ارزیابی عملی مقاومت شبکه در برابر سناریوهای واقعی حمله
- ارائه گزارش دقیق برای بهبود پیکربندی امنیتی
اسکن آسیب پذیریها
اسکن آسیب پذیری فرآیندی خودکار برای شناسایی حفره های امنیتی شناخته شده در سیستمها و نرم افزارهاست.
ابزارهای رایج: Nessus، OpenVAS، Qualys
ویژگیها:
- شناسایی پورت های باز و سرویس های فعال
- مقایسه نسخه نرم افزارها با پایگاه داده آسیب پذیری های شناخته شده (CVE)
- اولویت بندی ریسکها بر اساس شدت آسیب پذیری (CVSS Score)
بهترین روش: انجام اسکن های منظم (ماهانه یا فصلی) و بلافاصله پس از اعمال تغییرات عمده در شبکه.
تحلیل لاگها و SIEM
هر رویدادی در شبکه ردپایی در قالب لاگ باقی میگذارد. تحلیل این لاگها برای کشف حملات بسیار حیاتی است.
نقش SIEM:
- جمع آوری لاگها از فایروالها، IDS/IPS، سرورها و اپلیکیشنها
- همبستگی رویدادها و تشخیص الگوهای حمله
- ایجاد هشدارهای بلادرنگ برای تیم امنیت
- نگهداری لاگها برای تحقیقات قانونی و رعایت الزامات انطباق
مزیت: تحلیل متمرکز باعث میشود حتی حملات پیچیده و تدریجی (Advanced Persistent Threats – APTs) سریع تر شناسایی شوند.
تیم واکنش به حوادث (Incident Response)
وجود یک تیم واکنش به حوادث امنیتی ( CSIRT یا SOC ) برای مدیریت بحرانها حیاتی است. این تیم مسئولیت دارد پس از شناسایی حمله، اقداماتی سریع و هماهنگ انجام دهد تا خسارت به حداقل برسد.
مراحل چرخه واکنش به حادثه:
- آمادگی: ایجاد برنامه پاسخ به حادثه و آموزش تیم
- شناسایی: تشخیص وقوع حمله با کمک SIEM و مانیتورینگ
- مهار: جدا کردن بخش آلوده شبکه برای جلوگیری از گسترش
- پاک سازی: حذف بدافزار یا عامل نفوذ
- بازیابی: بازگرداندن سرویسها به حالت عادی
- یادگیری: تحلیل پس از حادثه برای جلوگیری از تکرار
یک تیم واکنش سریع حرفهای میتواند زمان تشخیص (MTTD) و زمان پاسخ (MTTR) را کاهش دهد و از خسارات سنگین جلوگیری کند.
استانداردها و فریم ورک های امنیتی
رعایت استانداردها و استفاده از فریم ورک های امنیتی به سازمانها کمک میکند تا برنامه امنیت سایبری خود را ساختارمند، قابل اندازه گیری و منطبق با الزامات قانونی اجرا کنند. این فریم ورکها بهترین شیوهها را در اختیار تیم امنیت قرار میدهند تا سطح بلوغ امنیتی سازمان بهبود یابد.
NIST Cybersecurity Framework
فریم ورک امنیت سایبری NIST که توسط مؤسسه ملی استاندارد و فناوری آمریکا (NIST) منتشر شده، یکی از پرکاربردترین راهنماها در حوزه امنیت است.
پنج عملکرد اصلی NIST CSF:
- Identify: شناسایی داراییها، ریسکها و نقاط ضعف
- Protect: پیاده سازی کنترل های امنیتی و اقدامات پیشگیرانه
- Detect: نظارت مداوم برای کشف حوادث امنیتی
- Respond: مدیریت و مهار حوادث در حال وقوع
- Recover: بازگرداندن سرویسها به حالت عادی و تحلیل پس از حادثه
مزیت این فریم ورک انعطاف پذیری بالای آن است که امکان پیاده سازی در سازمان های کوچک تا بزرگ را فراهم میکند.
ISO/IEC 27001
استاندارد ISO/IEC 27001 یکی از مهم ترین استانداردهای بین المللی برای مدیریت امنیت اطلاعات (ISMS) است. این استاندارد بر ایجاد یک سیستم مدیریت امنیت اطلاعات متمرکز است که شامل:
- تدوین سیاست های امنیتی
- مدیریت ریسک امنیتی
- تعریف کنترلها و فرآیندهای امنیتی
- ارزیابی و ممیزی منظم برای بهبود مستمر
دریافت گواهینامه ISO 27001 نه تنها نشان دهنده تعهد سازمان به امنیت است، بلکه اعتماد مشتریان و شرکای تجاری را نیز افزایش میدهد و در برخی صنایع الزامی قانونی محسوب میشود.
CIS Controls و توصیه های صنعتی
CIS Controls مجموعهای از ۱۸ کنترل امنیتی اولویت بندی شده است که توسط مرکز امنیت اینترنت (Center for Internet Security) ارائه میشود. این کنترلها برای کاهش بیشترین ریسک های سایبری طراحی شدهاند.
نمونهای از کنترل های مهم:
- کنترل دسترسی و مدیریت حساب های کاربری
- مدیریت آسیب پذیری و نصب پچها
- دفاع در برابر بدافزارها
- پیکربندی امن سخت افزارها و نرم افزارها
- آموزش و آگاهی کارکنان
مزیت CIS Controls این است که بسیار عملیاتی و قابل اجرا هستند و حتی برای سازمان هایی که بودجه محدود دارند، راهکارهای مؤثری ارائه میدهند.
علاوه بر این، توصیه های صنعتی مانند PCI-DSS (برای صنایع پرداخت) و HIPAA (برای حوزه سلامت) نیز در صنایع خاص الزامی هستند و رعایت آنها میتواند از جریمه های قانونی و ریسک ها جلوگیری کند.
مزایای امنیت زیرساخت شبکه
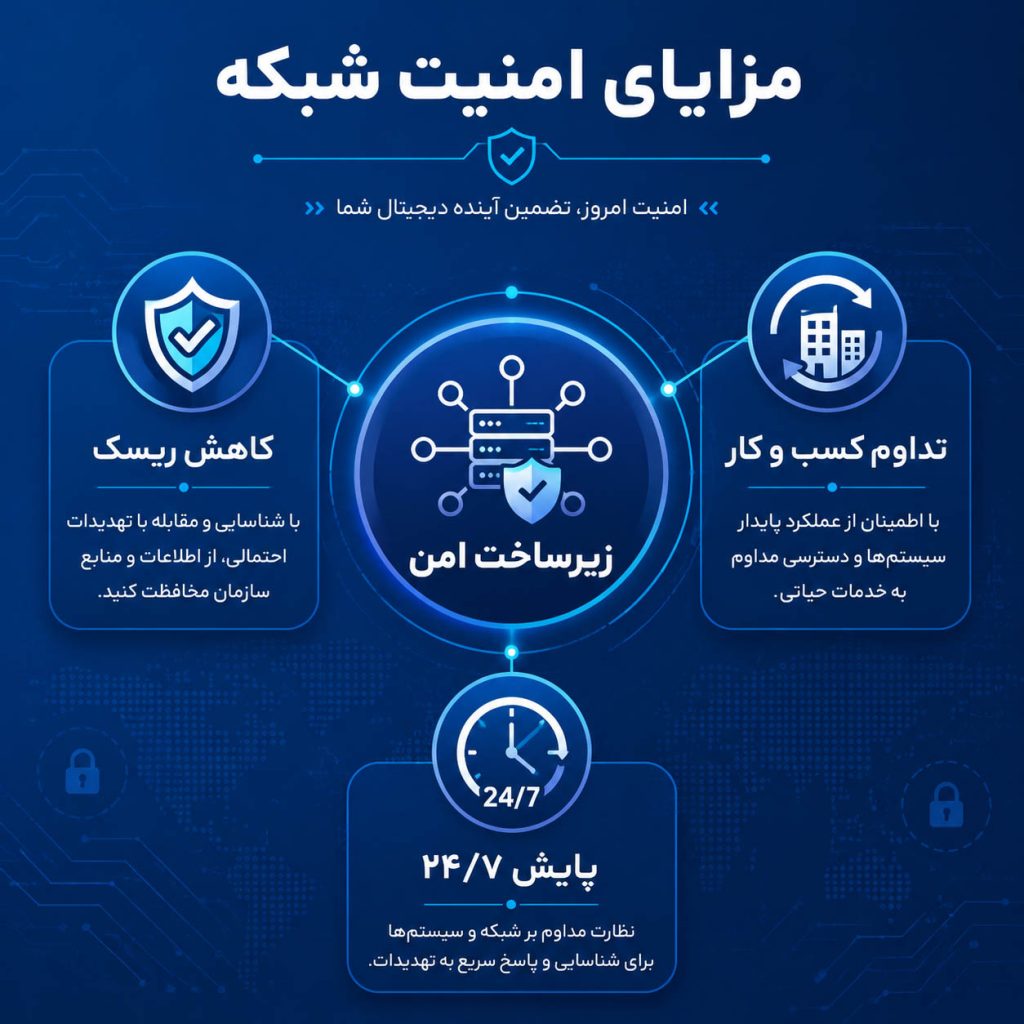
سرمایه گذاری روی امنیت زیرساخت شبکه تنها یک هزینه نیست، بلکه یک سرمایه گذاری استراتژیک برای حفاظت از دادهها، تداوم کسب وکار و حفظ اعتبار سازمان محسوب میشود. اجرای درست راهکارهای امنیتی مزایای متعددی دارد که مستقیماً بر عملکرد و رشد سازمان تأثیر میگذارند.
کاهش ریسک حملات
امنیت قوی زیرساخت باعث میشود احتمال موفقیت حملات سایبری به شدت کاهش پیدا کند.
- پیشگیری از نفوذ: فایروال های نسل جدید، IDS/IPS و سگمنتیشن شبکه مانع دسترسی غیرمجاز مهاجمان میشوند.
- کاهش خسارت: حتی اگر حمله موفق شود، اقدامات مانند پشتیبان گیری و مانیتورینگ مداوم کمک میکنند خسارت به حداقل برسد.
- کاهش زمان توقف سرویس: برنامه واکنش به حادثه باعث میشود سیستمها سریع تر به حالت عادی بازگردند.
نتیجه این اقدامات، کاهش ریسک مالی، کاهش هزینه های بازیابی و حفظ اعتبار برند در برابر مشتریان و شرکا است.
بهبود کارایی و عملکرد شبکه
امنیت زیرساخت فقط به معنای مسدود کردن تهدیدات نیست، بلکه به بهبود بهره وری شبکه هم کمک میکند:
- پیکربندی بهینه: حذف سرویسها و پورت های غیرضروری بار غیرلازم روی شبکه را کاهش میدهد.
- مانیتورینگ مداوم: تشخیص زودهنگام مشکلات شبکه قبل از تبدیل شدن به بحران.
- تقسیم بندی هوشمند: سگمنتیشن شبکه باعث کاهش ازدحام ترافیک و بهبود عملکرد اپلیکیشن های حیاتی میشود.
در نتیجه کاربران تجربه بهتری دارند و بهره وری تیمها افزایش پیدا میکند.
اعتماد مشتریان و رعایت قوانین
رعایت استانداردهای امنیتی و حفاظت از دادهها نه تنها از نظر فنی مهم است، بلکه از دید مشتریان هم ارزش آفرین است.
- اعتماد مشتریان: وقتی کاربران بدانند داده هایشان امن است، وفاداری و تعامل آنها افزایش می یابد.
- رعایت الزامات قانونی: استانداردهایی مثل ISO 27001، GDPR و PCI-DSS در بسیاری از صنایع اجباری هستند. رعایت آنها از جریمه های قانونی و مشکلات حقوقی جلوگیری میکند.
- اعتبار برند: سازمان های ایمن تر اعتبار بیشتری در بازار دارند و شانس جذب سرمایه و همکاری های جدیدشان بالاتر است.
به این ترتیب امنیت زیرساخت نه تنها یک سپر دفاعی است، بلکه یک مزیت رقابتی برای سازمان محسوب میشود.
جمع بندی و توصیه های نهایی
امنیت زیرساخت شبکه دیگر یک انتخاب نیست، بلکه یک ضرورت است. با توجه به رشد روزافزون حملات سایبری، هر سازمانی صرف نظر از اندازه باید برنامهای جامع برای حفاظت از دادهها، شبکه و کاربران خود داشته باشد. در این مقاله از تعریف امنیت شبکه و تهدیدات رایج گرفته تا ابزارهای کلیدی، فریم ورک های استاندارد و بهترین روش های ایمن سازی زیرساخت را بررسی کردیم.
اقدامات فوری برای افزایش امنیت شبکه
برای سازمان هایی که میخواهند همین امروز امنیت خود را تقویت کنند، این اقدامات سریع و مؤثر پیشنهاد میشود:
- به روزرسانی نرم افزارها و سیستم عاملها: نصب آخرین پچ های امنیتی روی سرورها، روترها و دستگاه های کاربران
- فعال سازی فایروال و IDS/IPS: برای جلوگیری از حملات و نظارت مداوم روی ترافیک شبکه
- اجرای سیاست های رمز عبور قوی و MFA: کاهش خطر دسترسی غیرمجاز
- پشتیبان گیری منظم و ذخیره آفلاین: آماده بودن برای مقابله با باج افزار و حوادث پیش بینی نشده
- آموزش کارکنان: آگاهی بخشی در مورد فیشینگ، مهندسی اجتماعی و رفتارهای ایمن در شبکه
این اقدامات نه تنها ریسک حملات را کاهش میدهند، بلکه پایهای برای پیاده سازی راهکارهای پیشرفته تر امنیتی هستند.
منابع پیشنهادی برای یادگیری بیشتر
برای کسانی که میخواهند دانش عمیق تری در زمینه امنیت زیرساخت شبکه به دست آورند، این منابع ارزشمند پیشنهاد میشوند:
- کتابها:
- Network Security Essentials نوشته William Stallings
- The Practice of Network Security Monitoring نوشته Richard Bejtlich
- فریم ورکها و استانداردها:
- NIST Cybersecurity Framework
- ISO/IEC 27001
- CIS Controls
- دورههای آموزشی آنلاین:
- دورههای سکیوریتی در Cybrary و [Udemy]
- آموزش رایگان امنیت شبکه در Cisco Networking Academy
استفاده از این منابع به مدیران IT و متخصصان کمک میکند استراتژی امنیتی خود را ارتقا دهند و همواره با تهدیدات جدید هماهنگ بمانند.